
Capitolul 5 · 5.5
Asistenți DNS: MX, SPF, DMARC, CAA și SRV
Unele înregistrări sunt greu de introdus manual. De aceea, fereastra pentru o înregistrare DNS are câmpuri și butoane suplimentare pentru câteva tipuri. Deschideți fereastra în fila DNS cu + Adăugați înregistrare (vedeți Administrarea DNS-ului: adăugarea, modificarea și ștergerea înregistrărilor) și apoi alegeți tipul.
Înregistrarea MX
Faceți clic pe + Înregistrare MX sau alegeți tipul MX. Numele este deja setat la @, adică domeniul propriu-zis.
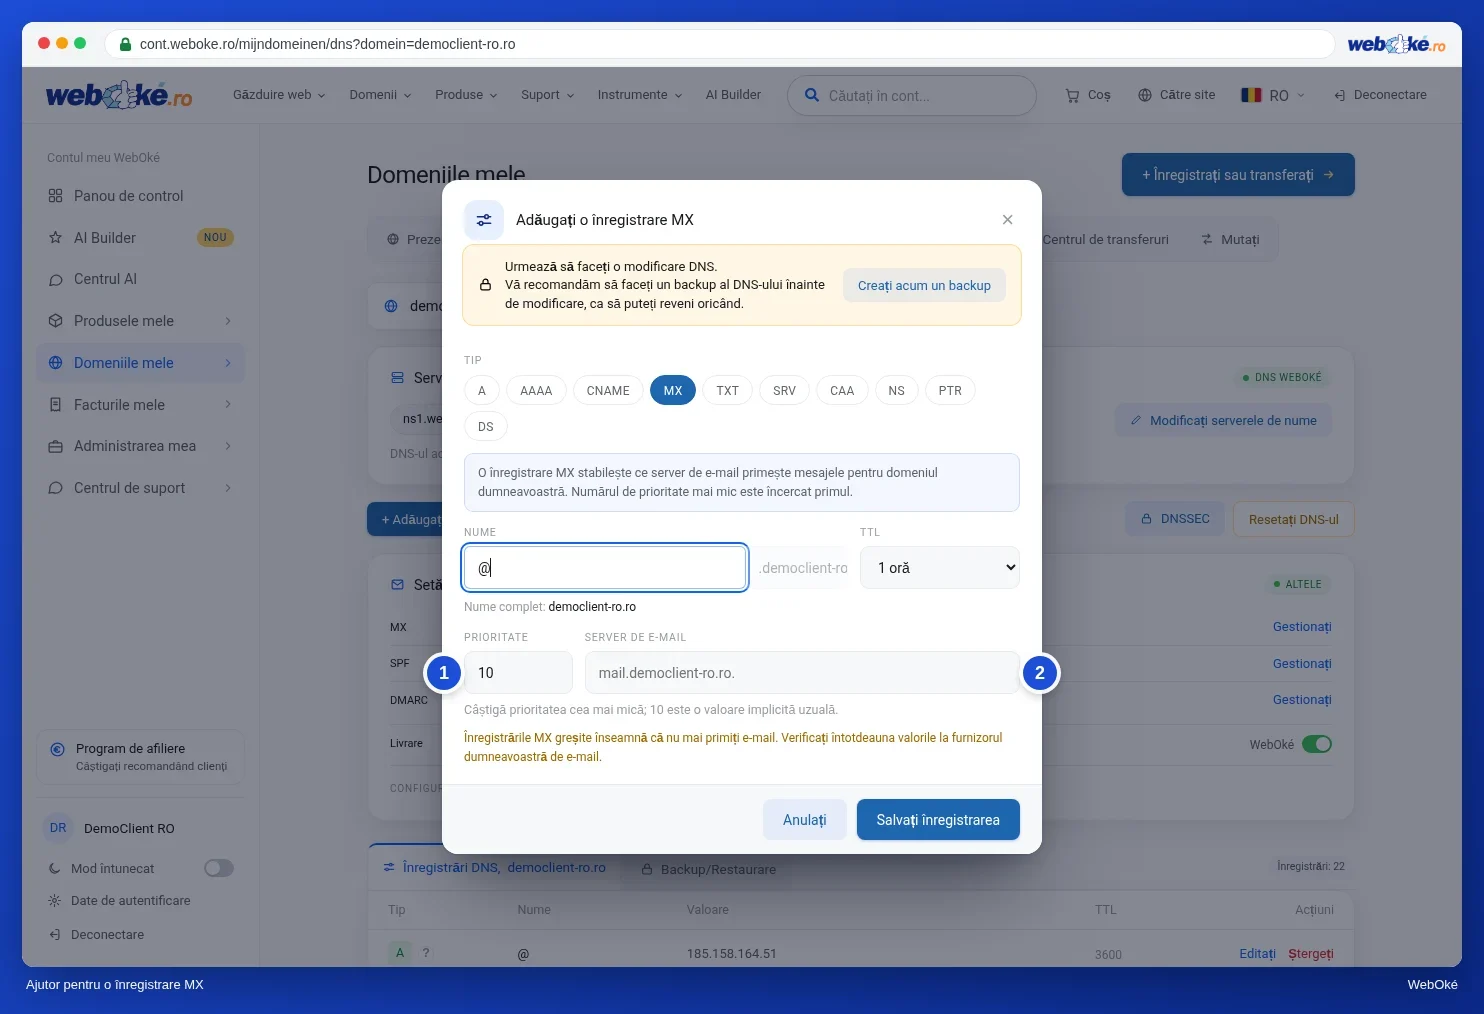
- Prioritate (1): dacă există mai multe înregistrări MX, se încearcă mai întâi cea cu valoarea cea mai mică. 10 este o valoare uzuală.
- Server de e-mail (2): numele serverului de e-mail, cu un punct la final.
Atenție: înregistrările MX incorecte înseamnă că nu mai ajunge niciun e-mail. Preluați întotdeauna valorile de la furnizorul dvs. de e-mail.
SPF: cine poate trimite e-mailuri în numele domeniului dvs.?
SPF este o înregistrare TXT cu o listă de servere care pot trimite e-mailuri în numele domeniului dvs. Alegeți tipul TXT și setați Tip de înregistrare TXT (1) la SPF. Dacă aveți deja o înregistrare SPF, faceți clic pe Gestionați în secțiunea Setări e-mail, lângă SPF. Fereastra va prelua automat înregistrarea existentă.
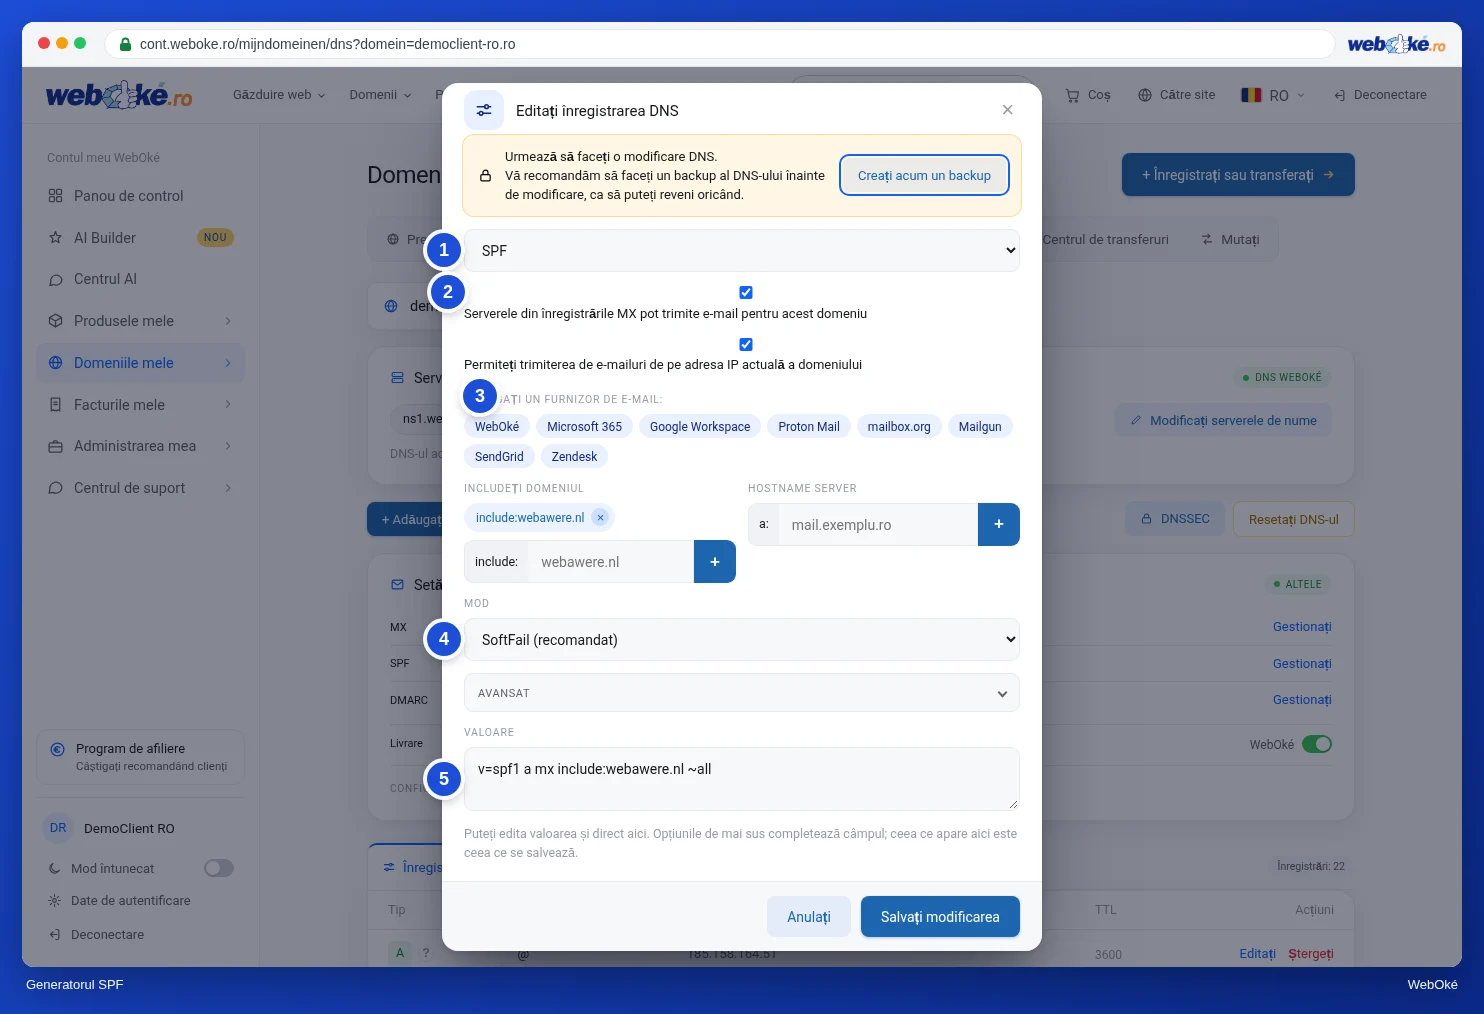
- Cu bifele (2) acordați permisiune serverelor din înregistrările dvs. MX și adresei IP a domeniului dvs.
- La Adăugați furnizor (3) faceți clic pe furnizorul dvs. de e-mail sau serviciul de trimitere: WebOké, Microsoft 365, Google Workspace, Proton Mail, mailbox.org, Mailgun, SendGrid sau Zendesk. Dacă nu se află în listă, introduceți manual un domeniu include sau un nume de gazdă al serverului și faceți clic pe plus.
- Alegeți Mod (4): ce fac destinatarii cu e-mailurile de la un server care nu se află în listă. SoftFail (recomandat) marchează e-mailul ca suspect; cu aceasta începeți, și este setarea implicită. Fail (strict, când totul este corect) determină respingerea e-mailului: alegeți această opțiune doar când sunteți sigur că toate serviciile care trimit e-mailuri în numele domeniului dvs. se află în listă. Neutru nu face nimic.
- Sub Funcții avansate găsiți adrese IP individuale și câteva opțiuni rar folosite.
- La Valoare (5) vedeți înregistrarea care va fi salvată. O puteți ajusta și manual aici.
Atenție: un domeniu poate avea o singură înregistrare SPF. Dacă există două, SPF devine nevalid. De aceea, modificați înregistrarea existentă în loc să creați una nouă.
DMARC: ce se întâmplă cu e-mailurile falsificate?
DMARC le spune serverelor de e-mail ce să facă cu mesajele care pretind în mod fals că vin de pe domeniul dvs. Alegeți tipul TXT și setați Tip de înregistrare TXT la DMARC, sau faceți clic pe Gestionați în secțiunea Setări e-mail, lângă DMARC. Numele devine automat _dmarc.
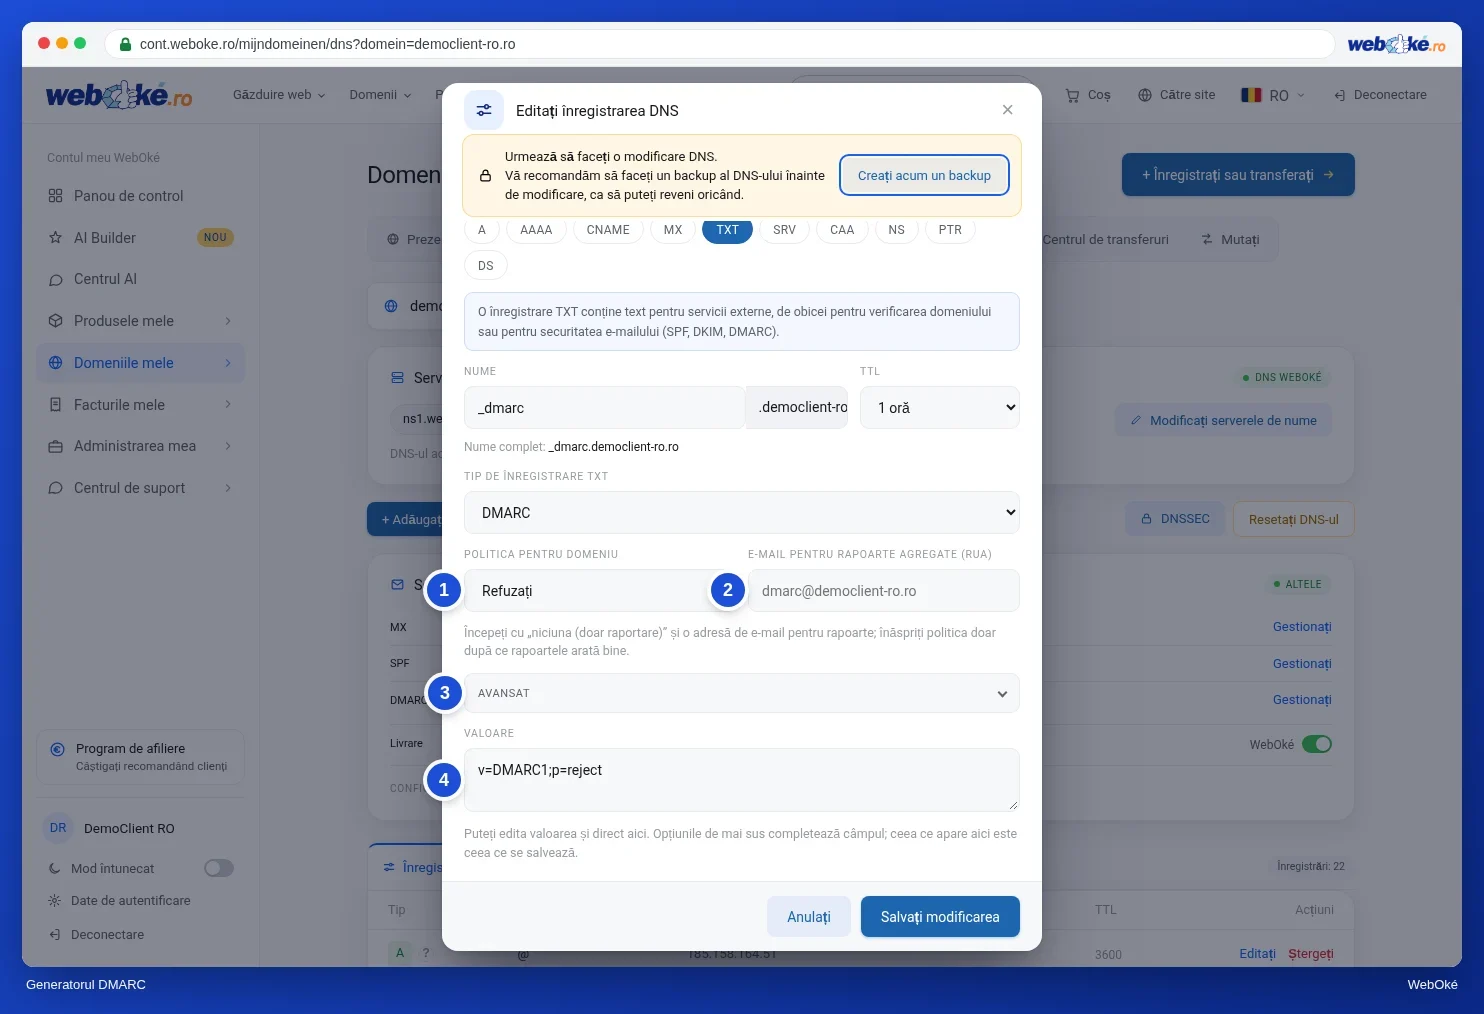
- Politica pentru domeniu (1): Niciuna (doar raportare), Carantină (în dosarul spam) sau Refuzați.
- E-mail pentru rapoarte agregate (RUA) (2): adresa la care primiți rapoartele zilnice de la furnizorii mari de servicii de e-mail.
- Funcții avansate (3): printre altele, o politică separată pentru subdomenii, o adresă pentru rapoarte criminalistice (RUF), un procentaj și gradul de strictețe al verificării. Lăsați procentajul la 100: în noul standard DMARC (RFC 9989, 2026) acest câmp va dispărea.
- Valoare (4): înregistrarea așa cum va fi salvată.
Sfat: începeți cu Niciuna (doar raportare) și o adresă de raportare. Urmăriți rapoartele timp de câteva săptămâni, apoi setați politica la Carantină (în dosarul spam) și ulterior la Refuzați. Astfel evitați ca propriile dvs. e-mailuri să fie blocate. La un pachet de găzduire, înregistrarea este deja setată implicit la Refuzați; puteți păstra această setare dacă toate e-mailurile dvs. trec prin WebOké.
Înregistrarea CAA
Cu o înregistrare CAA stabiliți ce entități pot emite un certificat SSL pentru domeniul dvs. Alegeți tipul CAA și completați:

- Flag: lăsați acest câmp la 0.
- Tag: issue pentru certificate obișnuite, issuewild pentru certificate wildcard sau iodef pentru o adresă de notificare.
- Valoare: emitentul, de exemplu letsencrypt.org.
Atenție: dacă setați o înregistrare CAA, doar emitenții menționați vor mai putea genera certificate. Dacă folosiți certificatul SSL gratuit al pachetului dvs. de găzduire (Let's Encrypt), adăugați și letsencrypt.org într-o înregistrare CAA.
Înregistrarea SRV
O înregistrare SRV direcționează un serviciu către serverul și portul corecte. Este necesară, de exemplu, pentru apeluri prin internet sau pentru unele servicii Microsoft. Alegeți tipul SRV.
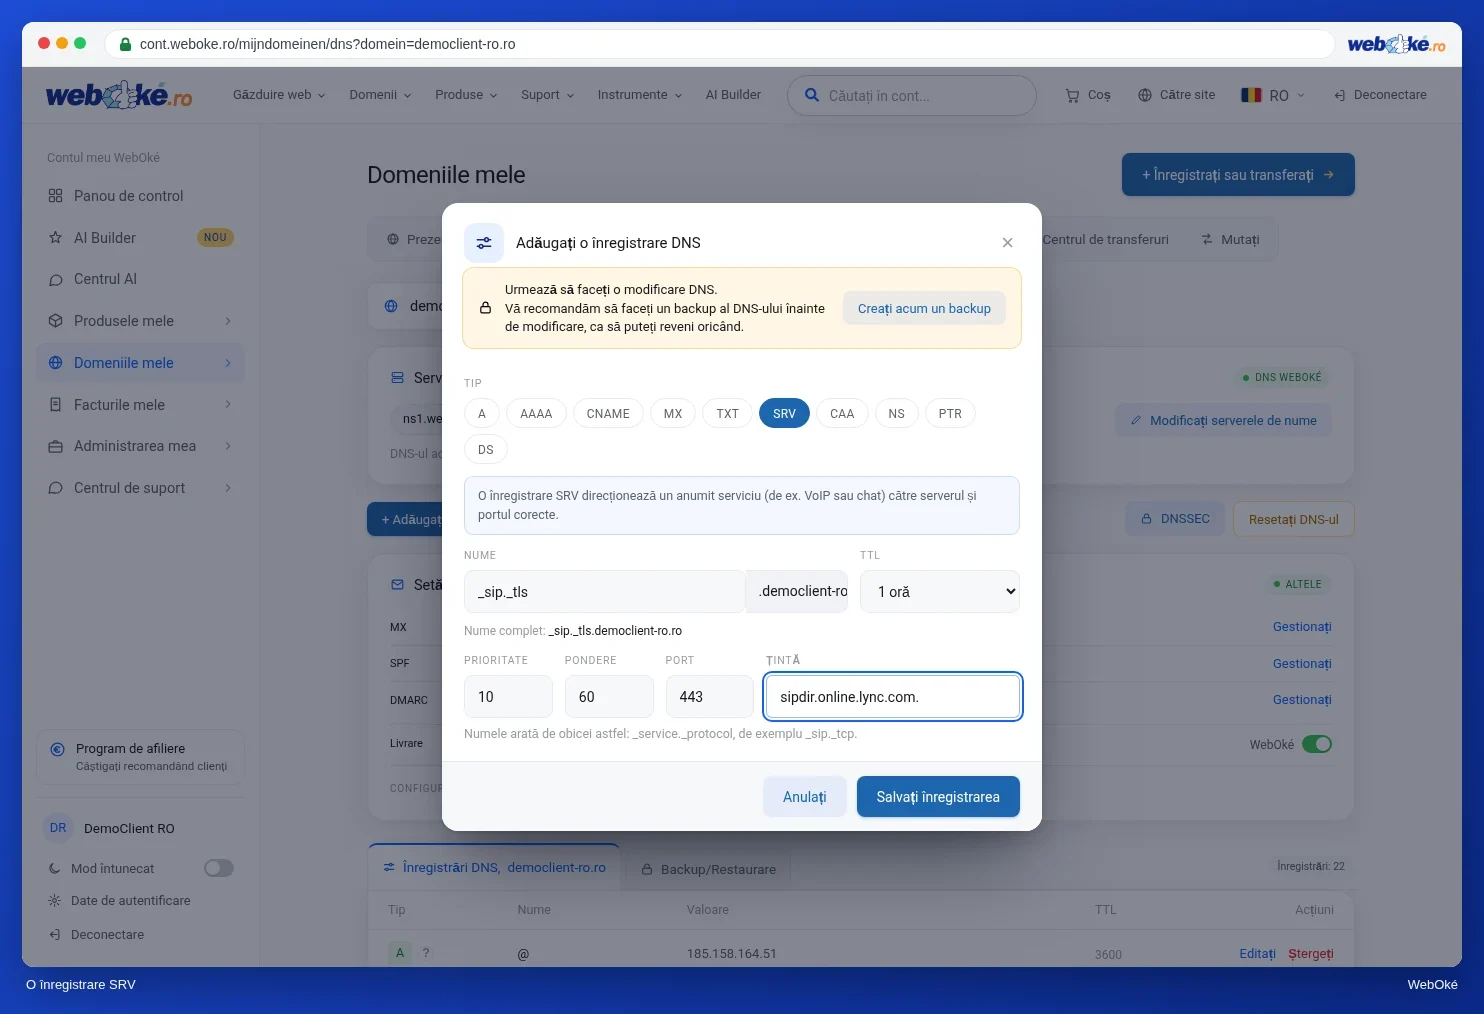
- Nume: de obicei sub forma _serviciu._protocol, de exemplu _sip._tls.
- Prioritate și Pondere: ce server este folosit mai întâi dacă există mai multe. Lăsați-le neschimbate dacă furnizorul dvs. nu indică altceva.
- Port: portul serviciului.
- Destinație: serverul, cu un punct la final.
Pentru fiecare tip, faceți clic pe Salvați înregistrarea dacă totul este corect, sau pe Anulați pentru a nu modifica nimic.