Capitolul 6 · 6.4
Vizitatorii întotdeauna direcționați către https
Chiar și cu un certificat, un vizitator vă poate deschide site-ul în continuare prin http://, fără lacăt. De aceea, redirecționați automat pe toată lumea către https. Faceți acest lucru doar după ce certificatul funcționează: deschideți mai întâi dumneavoastră înșivă https://domeniuldvs.nl și https://www.domeniuldvs.nl și verificați lacătul.
Force SSL with https redirect
- Faceți clic, sub Account Manager, pe Domains și apoi pe numele dumneavoastră de domeniu.
- Verificați dacă opțiunea Secure SSL (1) este activată. Numai atunci veți vedea opțiunile de mai jos.
- La SSL, activați comutatorul Force SSL with https redirect (2).
- Faceți clic pe BEWERKEN (4).
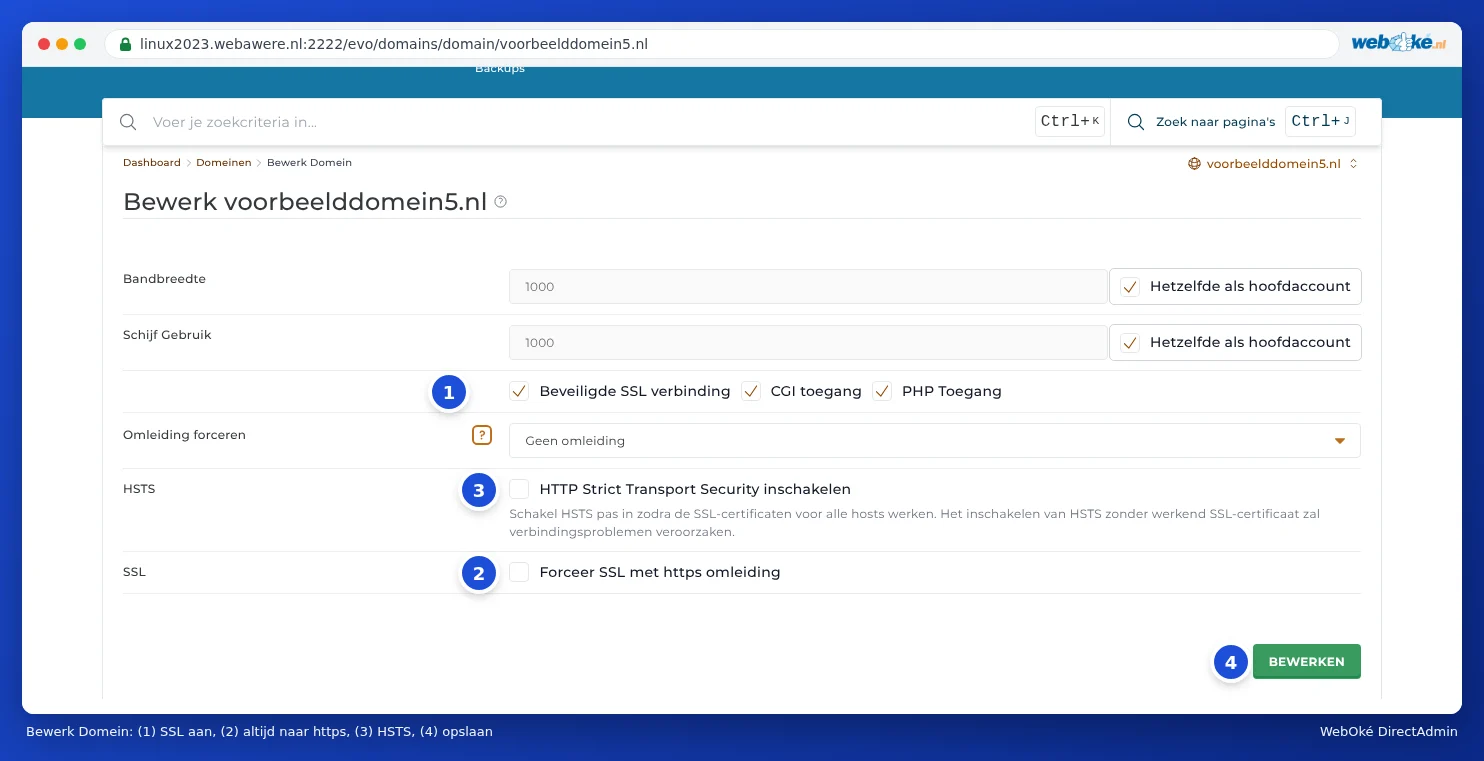
De acum, toți cei care deschid http://domeniuldvs.nl vor fi redirecționați automat către https://domeniuldvs.nl.
HSTS
Deasupra se află HSTS, cu comutatorul Enable HTTP strict transport security (3). Astfel, site-ul dumneavoastră transmite browserelor: deschideți-mă de acum înainte doar prin https. Aceasta este o metodă puțin mai sigură decât simpla redirecționare.
Atenție: DirectAdmin menționează acest lucru chiar el: activați HSTS doar după ce certificatele funcționează pentru toate numele. Browserele rețin setarea HSTS o perioadă îndelungată. Dacă certificatul nu mai funcționează ulterior, vizitatorii nu vor mai putea deschide deloc site-ul dumneavoastră, nici măcar prin http. Dacă aveți dubii, lăsați HSTS dezactivat.
Sau prin .htaccess sau prin site-ul dumneavoastră
De asemenea, puteți redirecționa prin intermediul unei reguli în .htaccess, sau printr-o setare sau un modul (plugin) în site-ul dumneavoastră. Folosiți doar una dintre aceste metode. Două redirecționări simultane (de exemplu Force SSL și, în același timp, o regulă în .htaccess care funcționează diferit) pot provoca uneori o buclă: browserul va semnala atunci că pagina nu redirecționează corect.
În WordPress, setați la Setări, General ambele adrese la https://. Acest lucru este necesar pentru un lacăt fără avertismente (consultați Geen hangslot of 'niet sigur': rezolvarea conținutului mixt).
Întrebări frecvente
Force SSL este activat, dar ajung în continuare pe site-ul nesecurizat
- Este posibil ca browserul dumneavoastră să rețină în continuare pagina veche. Încercați o fereastră privată.
- Există în public_html un fișier .htaccess cu reguli proprii care redirecționează mai devreme, de exemplu de la un modul de caching? Acestea au uneori prioritate. Puneți atunci regula https la începutul fișierului .htaccess, sau lăsați modulul să redirecționeze către https.
- Site-ul dumneavoastră este accesat printr-un pointer sau un subdomeniu? Activați atunci https și acolo și asigurați-vă că numele respectiv este inclus în certificat.
După activare primesc mesajul „prea multe redirecționări”
Atunci două setări se redirecționează reciproc, de exemplu Force SSL și un modul (plugin), sau proxy-ul Cloudflare cu modul SSL Flexible. Dezactivați una dintre cele două. Dacă utilizați Cloudflare, alegeți modul SSL Full (strict).