Capitolul 6 · 6.2
Cum solicitați un certificat gratuit Let's Encrypt
Urmăriți într-un film scurt
De obicei nu trebuie să faceți nimic: DirectAdmin solicită automat certificatul de îndată ce domeniul dumneavoastră indică spre pachetul dumneavoastră. Dacă domeniul dumneavoastră nu are încă un certificat după câteva ore, de exemplu după o mutare, atunci îl puteți solicita chiar dumneavoastră.
Pasul 1: verificați dacă domeniul dumneavoastră indică spre pachetul dumneavoastră
Let's Encrypt poate elibera un certificat doar dacă domeniul dumneavoastră indică spre serverul nostru. Ați modificat recent DNS-ul sau serverele de nume? Așteptați mai întâi să fie vizibil peste tot, de obicei câteva ore (consultați Când intră în vigoare o modificare? Timp de așteptare și TTL).
Pasul 2: deschideți SSL/TLS Certificates
- Conectați-vă la DirectAdmin și alegeți în dreapta sus domeniul corect.
- Faceți clic, sub Account Manager, pe SSL/TLS Certificates.
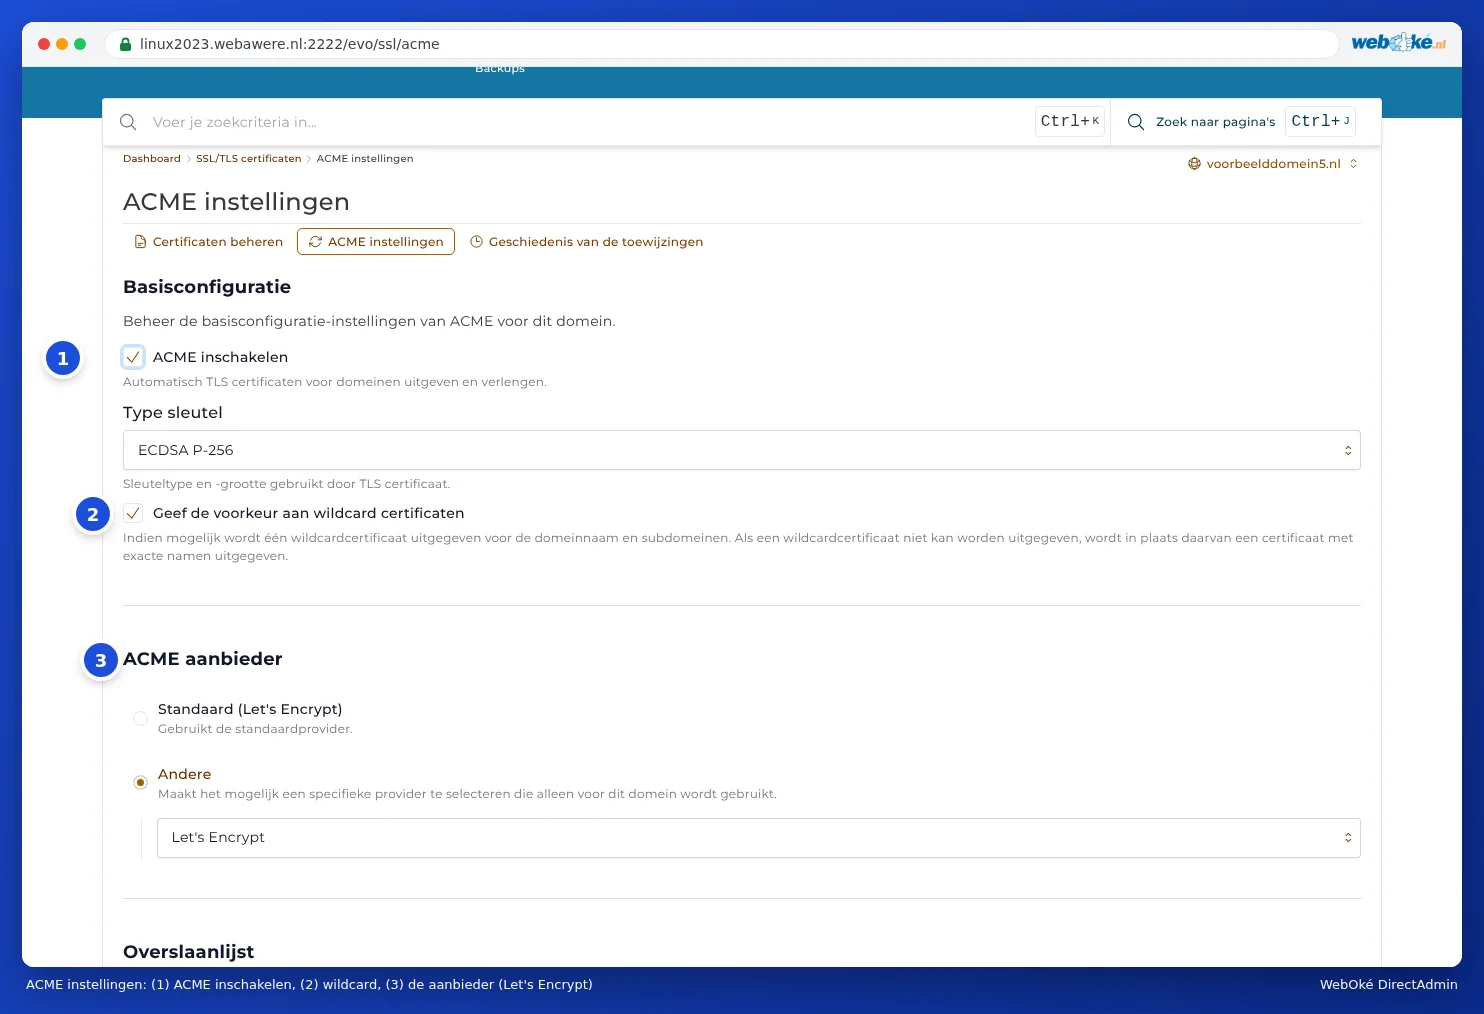
- Verificați secțiunea Automatic certificate provisioning.
- Vedeți butonul Provision now? Treceți la pasul 4.
- Vedeți mesajul Sistemul ACME este dezactivat. Activați-l pentru a gestiona automat certificatele TLS.? Mergeți mai întâi la pasul 3.
Atenție: La WebOké, ACME este activat în mod implicit. Dacă totuși vedeți acest mesaj, activați-l conform pasului 3 și anunțați-ne cu încredere printr-un tichet.
Pasul 3: activarea ACME
- Faceți clic, sus, pe ACME Settings.
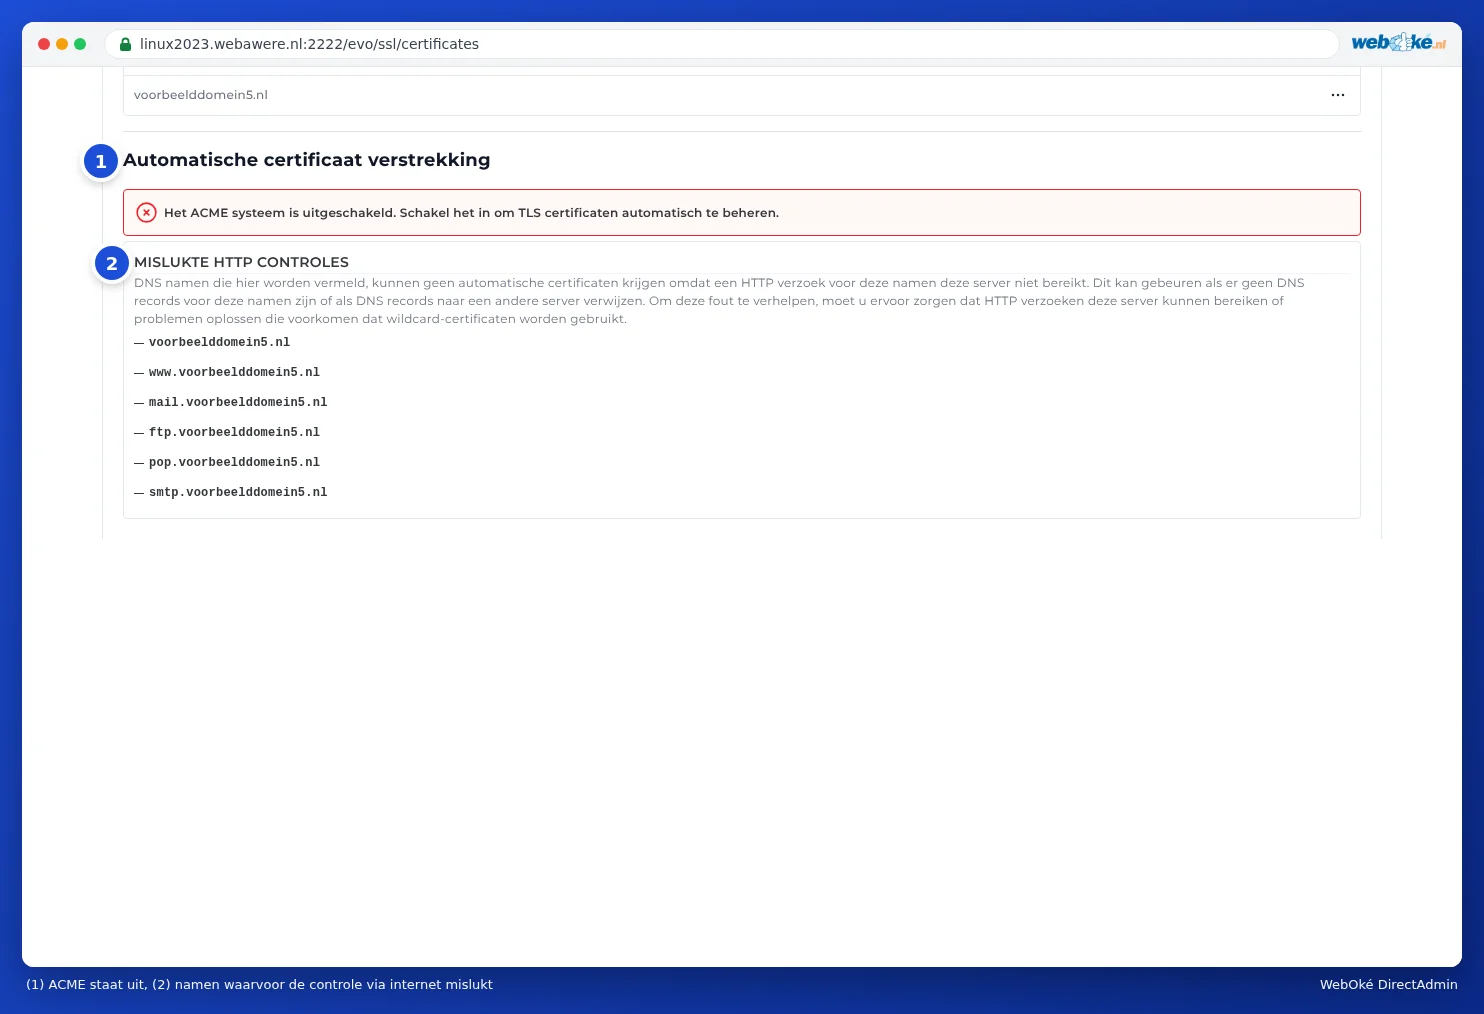
- Activați, la Basic configuration, comutatorul Enable ACME (1).
- Lăsați celelalte setări neschimbate: Type sleutel pe ECDSA P-256 și la ACME provider (3) Let's Encrypt. Aceasta poate apărea în două moduri: Standaard (Let's Encrypt), sau Andere cu dedesubt Let's Encrypt. Ambele variante sunt corecte.
- Derulați în jos și faceți clic pe SAVE CHANGES.

Pasul 4: Provision now
- Reveniți la Manage certificates.
- Faceți clic, la Automatic certificate provisioning, pe Provision now.
- Confirmați întrebarea Sunteți sigur că doriți să porniți o eliberare imediată a certificatului?
Veți vedea mesajul Certificate provisioning triggered successfully. Solicitarea se procesează în fundal și durează de obicei câteva minute. Reveniți apoi pe pagină: certificatul va apărea atunci în Certificate list. Dacă nu faceți clic pe Provision now, DirectAdmin o va face automat în cel mult 24 de ore.
Ce nume sunt incluse?
DirectAdmin include toate numele domeniului dumneavoastră care indică spre server: domeniul în sine, www, dar și mail, ftp, pop și smtp. Astfel puteți folosi propriul nume de domeniu ca server în programul dumneavoastră de e-mail și prin FTP, fără mesaje legate de certificat (consultați Toate setările la un loc: servere, porturi și securitate). Subdomeniile și pointerii sunt incluși și ei, dacă indică spre server (consultați Certificat pentru www, subdomenii și wildcard).
Numele care nu indică spre server sunt omise de DirectAdmin. Acestea apar la FAILED HTTP CHECKS. Nu este o problemă dacă nu folosiți acel nume.
După solicitare
- Verificați dacă site-ul dumneavoastră funcționează prin https://domeniuldumneavoastra.ro.
- Redirecționați apoi toți vizitatorii către https (consultați Vizitatorii întotdeauna direcționați către https).
- Folosiți WordPress? Setați adresa site-ului web în WordPress pe https (consultați Geen hangslot of 'niet sigur': rezolvarea conținutului mixt).
Sfat: Puteți cere și asistentului AI din Mijn WebOké să solicite un certificat. Acesta verifică mai întâi dacă totul este în regulă.