Capitolul 6 · 6.6
Let's Encrypt nu funcționează: cauze și soluții
Dacă solicitarea unui certificat gratuit nu reușește, aproape întotdeauna cauza se află la DNS: Let's Encrypt nu poate accesa serverul dumneavoastră prin numele de domeniu. Mai jos găsiți mesajele pe care le puteți întâlni și ce trebuie să faceți în fiecare caz.
Unde vedeți ce a mers greșit?
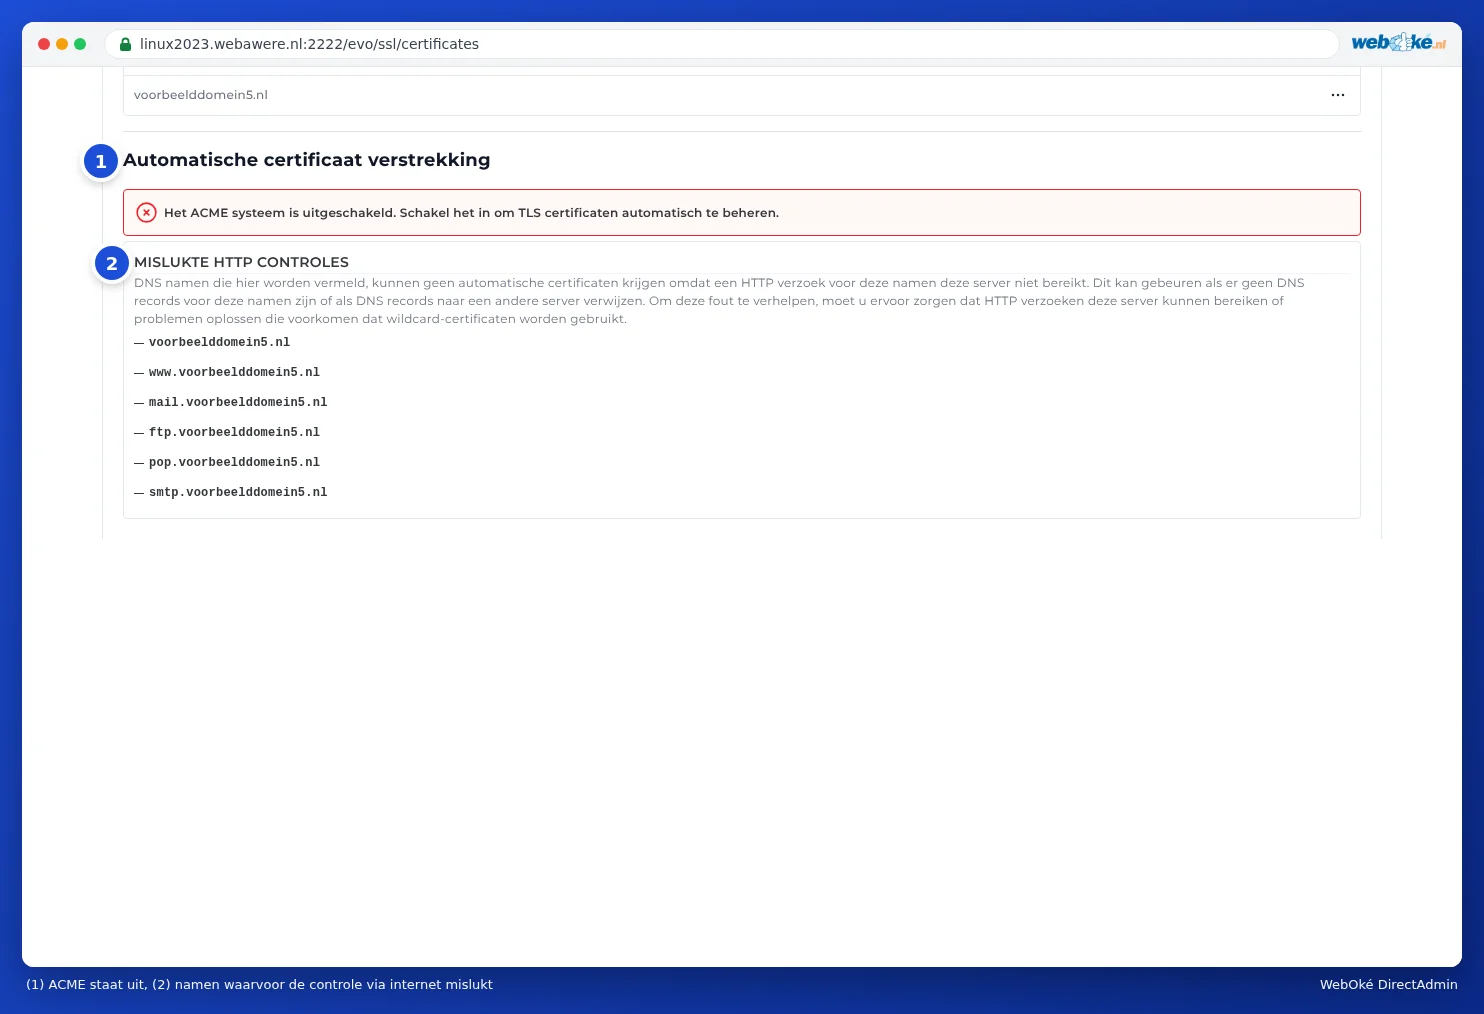
- În partea de jos a secțiunii Manage certificates, la MISLUKTE HTTP CONTROLES: numele pentru care verificarea nu a reușit.
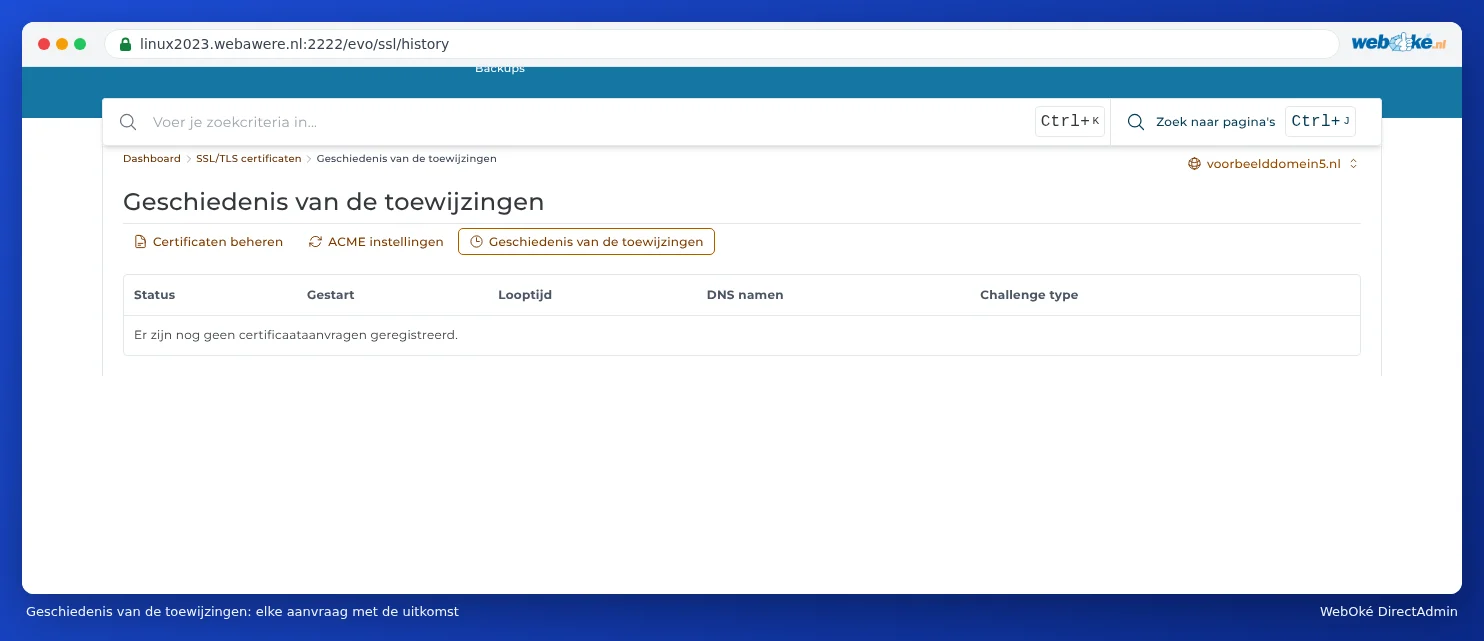
- La Provisioning history: fiecare solicitare cu Statusul, momentul în care a fost Started, DNS names și Challenge typeul (modul de verificare).
Mesajele și ce trebuie să faceți
Sistemul ACME este dezactivat
Solicitarea automată este dezactivată pentru acest domeniu. Activați-o la ACME Settings (consultați Cum solicitați un certificat gratuit Let's Encrypt, pasul 3).
Verificări HTTP eșuate
DirectAdmin explică singur situația: DNS namen die hier worden vermeld, kunnen geen automatische certificaten krijgen omdat een HTTP verzoek voor deze namen deze server niet bereikt. Dit kan gebeuren als er geen DNS records voor deze namen zijn of als DNS records naar een andere server verwijzen.
Ce trebuie să faceți:
- Domeniul mai indică încă spre vechiul furnizor? Aceasta este cea mai frecventă cauză, de exemplu imediat după o migrare. Modificați DNS-ul sau serverele de nume și așteptați până când modificarea este vizibilă peste tot (consultați Când intră în vigoare o modificare? Timp de așteptare și TTL). După aceea, solicitați din nou certificatul.
- Înregistrarea AAAA este corectă? Let's Encrypt verifică și prin IPv6. Dacă înregistrarea A indică spre noi, dar înregistrarea AAAA indică încă spre un alt server, verificarea va eșua. Modificați sau eliminați înregistrarea AAAA (consultați Adăugarea sau modificarea unei înregistrări A sau AAAA).
- Folosiți proxy-ul Cloudflare (norișorul portocaliu)? Dezactivați-l temporar până la obținerea certificatului (consultați DNS în Mijn WebOké și la servere de nume externe, cum ar fi Cloudflare).
- Apar în listă doar mail, ftp, pop sau smtp, iar dumneavoastră nu folosiți aceste nume pentru că e-mailul este găzduit în altă parte? Atunci nu este o problemă: site-ul dumneavoastră primește oricum un certificat.
- Site-ul dumneavoastră blochează verificarea? Let's Encrypt preia un fișier din directorul /.well-known/acme-challenge/ al site-ului dumneavoastră. O regulă proprie în .htaccess, un plugin de securitate sau un director protejat cu parolă poate împiedica acest lucru. Eliminați temporar o astfel de regulă sau creați o excepție pentru .well-known.
Verificarea CAA a eșuat
Cu o înregistrare CAA în DNS stabiliți ce părți pot emite certificate pentru domeniul dumneavoastră. Dacă există o înregistrare CAA fără letsencrypt.org, Let's Encrypt refuză emiterea. Adăugați letsencrypt.org la înregistrarea CAA sau eliminați înregistrarea (consultați Deschiderea DNS Administration și citirea înregistrărilor).
Limita de rată ACME a fost atinsă
Let's Encrypt oferă doar un număr limitat de certificate pe săptămână per domeniu și blochează temporar după multe încercări eșuate. Așteptați o oră până la o zi și încercați din nou după aceea. Nu continuați să încercați repetat: rezolvați mai întâi cauza problemei.
Certificatul wildcard nu funcționează
Un certificat wildcard este posibil doar dacă DNS-ul este găzduit la WebOké. Dacă DNS-ul dumneavoastră este găzduit în altă parte, dezactivați în ACME Settings opțiunea Prefer wildcard certificates (consultați Certificat pentru www, subdomenii și wildcard).
Este configurat un alt furnizor
Verificați la ACME Settings dacă la ACME provider este selectat Let's Encrypt: Standaard (Let's Encrypt), sau Andere cu Let's Encrypt dedesubt. Un alt furnizor poate necesita condiții proprii sau un cont propriu.
Primesc un certificat pe numele serverului
Vedeți la domeniul sau subdomeniul dumneavoastră un certificat pentru, de exemplu, linux2023.webawere.nl, cu un avertisment că numele nu corespunde? Atunci acel nume nu are încă propriul certificat, iar serverul afișează propriul său certificat. Rezolvați cauza de mai sus și solicitați din nou certificatul.
Site-ul meu este offline de când am modificat ceva legat de SSL
- Ați activat HSTS în timp ce certificatul încă nu funcționa? Dezactivați HSTS și solicitați certificatul (consultați Vizitatorii întotdeauna direcționați către https).
- Ați încărcat un certificat propriu care nu corespunde numelui sau a expirat? Eliminați-l din Certificate list, astfel încât DirectAdmin să poată solicita din nou un certificat gratuit.
- Vedeți la https o pagină diferită sau goală, cu textul că trebuie să plasați un fișier index.html în private_html? Atunci private_html este un director separat la domeniul dumneavoastră. Solicitați-ne printr-un tichet să facem ca private_html să indice spre public_html (consultați Setările unui domeniu: SSL, PHP, www și private_html).
Nu reușiți să rezolvați problema?
Cereți asistentului AI din Mijn WebOké să verifice certificatul dumneavoastră sau deschideți un tichet. Menționați numele de domeniu și ce vedeți la Verificări HTTP eșuate sau în Provisioning history.