
Capitolul 5 · 5.9
DMARC instelarea
DMARC este al treilea pas după SPF și DKIM. Cu o înregistrare DMARC le spuneți destinatarilor ce trebuie să facă cu mesajele care pretind că provin de la domeniul dumneavoastră, dar care nu trec verificarea SPF sau DKIM. Astfel le faceți dificil escrocilor să trimită mesaje în numele domeniului dumneavoastră. Furnizori mari precum Gmail și Yahoo impun ca expeditorii să aibă o înregistrare DMARC.
Înregistrarea DMARC la WebOké
La un pachet de hosting există implicit o înregistrare DMARC: o înregistrare TXT cu numele _dmarc și valoarea v=DMARC1;p=reject. Aceasta înseamnă: mesajele care nu trec verificarea sunt respinse. Aceasta este setarea cea mai strictă și oferă cea mai bună protecție împotriva utilizării abuzive a domeniului dumneavoastră. Dacă toate mesajele dumneavoastră trec prin WebOké, SPF și DKIM vor fi corecte automat și puteți lăsa setarea așa cum este.
Trimiteți mesaje și printr-un alt serviciu, sau creați dumneavoastră o nouă înregistrare DMARC? Atunci procedați pas cu pas: începeți cu Niciuna și o adresă de raportare, verificați timp de câteva săptămâni în rapoarte dacă toate mesajele dumneavoastră trec verificarea, apoi alegeți Quarantine și, în final, Reject.
Adaptarea înregistrării DMARC
- Deschideți DNS Administration.
- Faceți clic pe creionul de lângă înregistrarea TXT cu numele _dmarc. Dacă nu există încă una, faceți clic pe ADĂUGAȚI ÎNREGISTRARE, alegeți TXT, completați ca nume _dmarc și la TXT Record Type alegeți DMARC.
- La Domain policy type alegeți ce trebuie să se întâmple cu mesajele care nu trec verificarea.
- Completați eventual la Aggregate Email (RUA) o adresă de e-mail pentru rapoarte.
- Verificați jos la Value cum va arăta înregistrarea și salvați.

Ce politică alegeți?
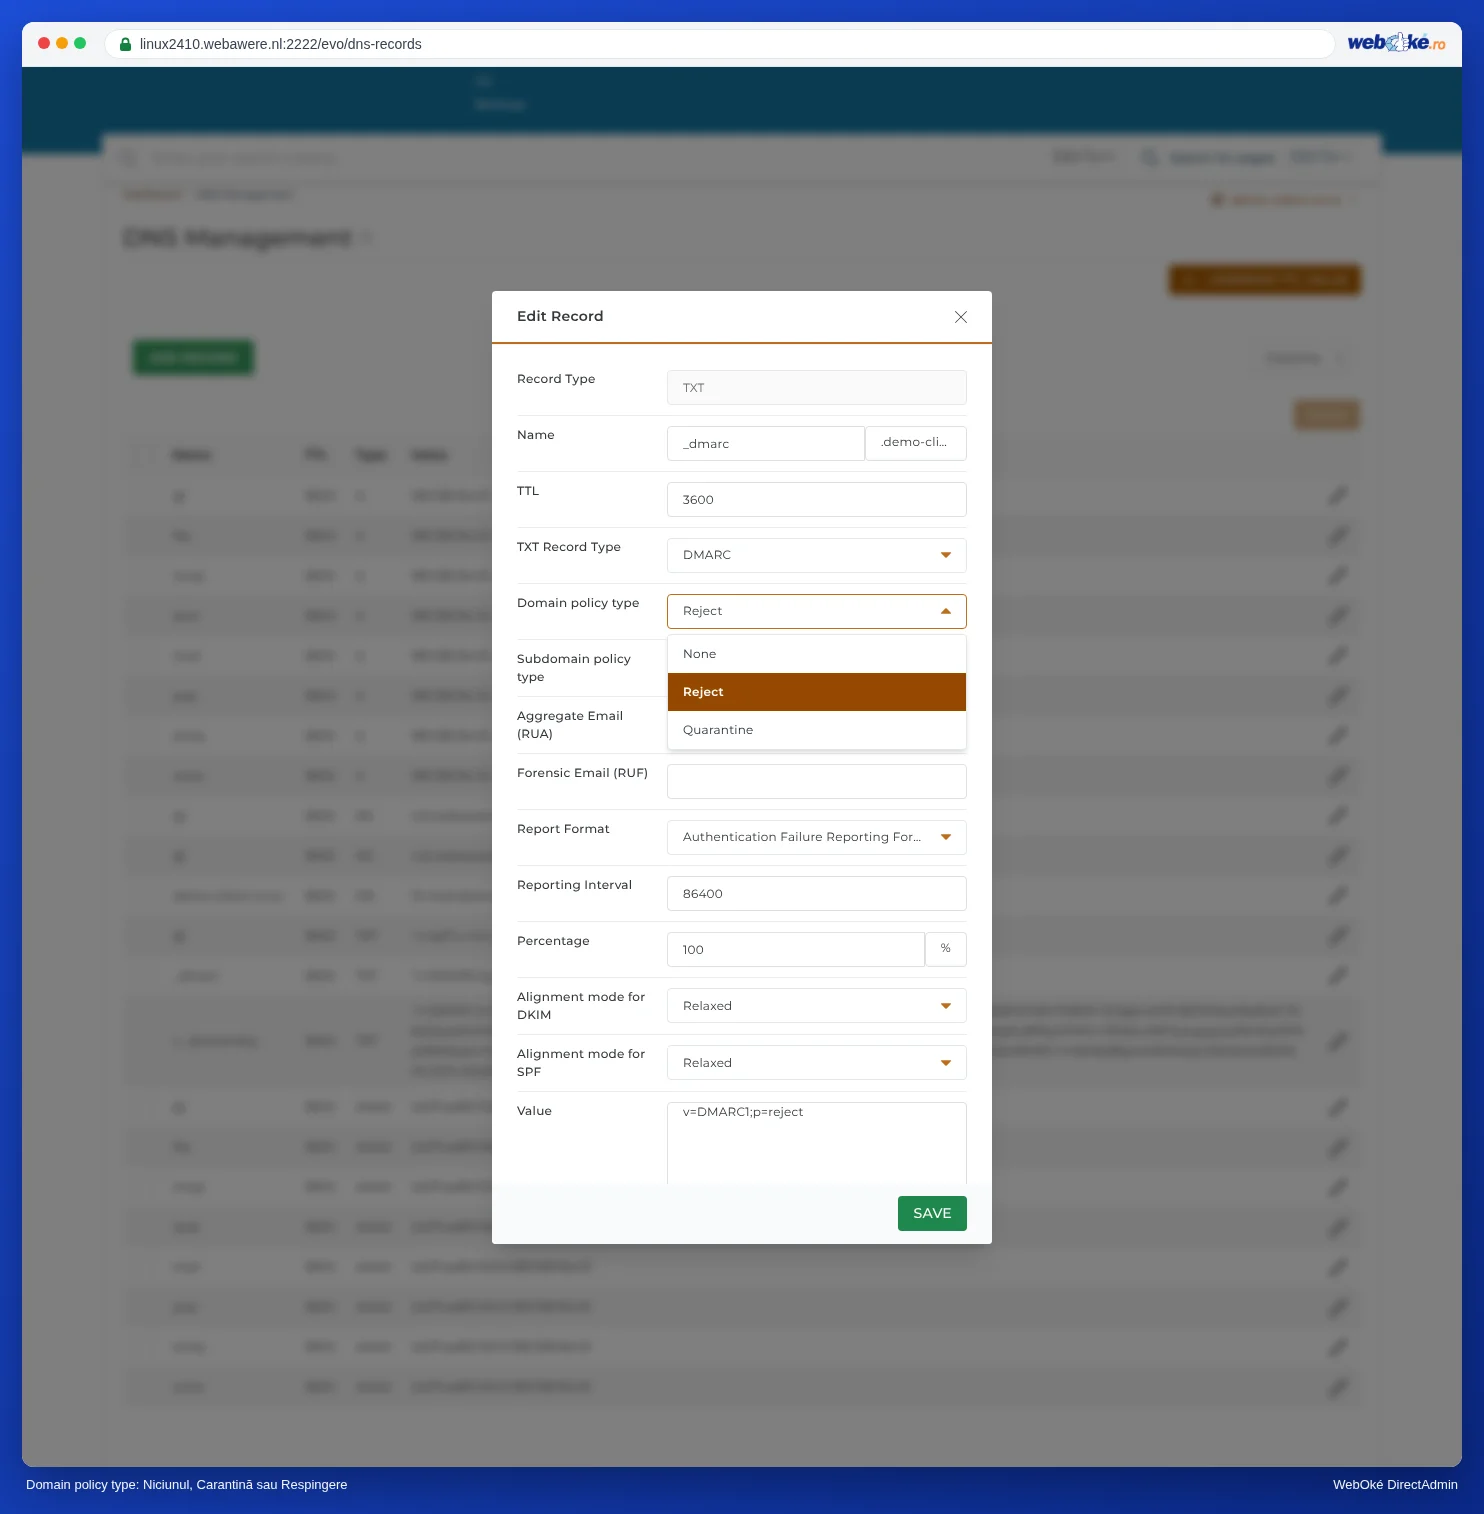
| Domain policy type | În înregistrare | Ce se întâmplă? |
|---|---|---|
| None | p=none | Nimic. Destinatarii trimit doar rapoarte (dacă completați o adresă RUA). Cu aceasta începeți dacă trimiteți mesaje și prin alte servicii sau dacă creați dumneavoastră o nouă înregistrare. |
| Quarantine | p=quarantine | Mesajele care nu trec verificarea ajung în folderul de spam. Al doilea pas, dacă rapoartele sunt corecte. |
| Reject | p=reject | Mesajele care nu trec verificarea sunt respinse. Obiectivul final și setarea implicită la un pachet de hosting WebOké. |
Atenție: Cu Quarantine sau Reject este extrem de important ca înregistrarea SPF să fie corectă. Dacă trimiteți mesaje și prin alt serviciu (programul dumneavoastră de contabilitate, un serviciu de newsletter, Microsoft 365), adăugați mai întâi acel serviciu în înregistrarea SPF (vezi Configurarea și completarea SPF) și activați, dacă este posibil, DKIM la acel serviciu (vezi Activarea și verificarea DKIM). Altfel, destinatarii vor respinge mesajele trimise de acel serviciu. Dacă aveți dubii, setați temporar politica pe None și treceți apoi pas cu pas din nou spre Reject.
Celelalte câmpuri
- Subdomain policy type: o politică diferită pentru subdomenii. Lăsați gol pentru a folosi aceeași politică.
- Aggregate Email (RUA): aici primiți zilnic un rezumat (în format XML) despre cine a trimis mesaje în numele domeniului dumneavoastră. Util pentru verificare, dar sunt fișiere tehnice. Puteți lăsa acest câmp gol.
- Forensic Email (RUF): rapoarte despre mesajele individuale eșuate. Puțini furnizori le mai trimit. Lăsați gol.
- Percentage: pentru ce procent din mesaje se aplică politica. Lăsați valoarea la 100. În noul standard DMARC (RFC 9989, 2026) acest câmp va dispărea; înregistrarea dumneavoastră existentă va continua să funcționeze normal.
- Alignment mode for DKIM și Alignment mode for SPF: lăsați pe Relaxed.
Întrebări frecvente
Am șters înregistrarea _dmarc, dar încă o văd
Alte calculatoare rețin încă înregistrarea până trece TTL-ul. La înregistrarea DMARC acesta este implicit 14400 de secunde: patru ore. Așteptați puțin (vezi Când intră în vigoare o modificare? Timp de așteptare și TTL).
Pot avea două înregistrări DMARC?
Nu. La fel ca la SPF, poate exista o singură înregistrare DMARC. Adaptați înregistrarea existentă.