
Recunoașterea phishingului în webmail
Modulul 2: Citirea mesajelor · Timp de citire: 10 minute
Obiectiv de învățare: După această lecție veți recunoaște caracteristicile unui mesaj de phishing, veți putea verifica în webmail unde duc cu adevărat un link și un răspuns și veți ști ce să faceți cu un mesaj suspect și ce să faceți dacă ați dat totuși clic.
Noțiuni cheie: phishing, textul linkului, linkul real, nume de domeniu, subdomeniu, domeniu sosie (lookalike), Răspunde la, avertisment privind adresele suspecte, Raportează spam, alt canal
Ce este phishingul
Phishingul este un mesaj care încearcă să vă convingă să faceți ceva ce îl ajută pe expeditor: să vă autentificați pe o pagină falsă, să efectuați o plată, să deschideți un atașament sau să trimiteți înapoi date. Cuvântul vine din englezescul fishing (pescuit): atacatorul aruncă undița și așteaptă să vadă cine mușcă.
Majoritatea atacurilor de phishing nu vizează computerul dumneavoastră, ci pe dumneavoastră. Adesea nu conțin niciun virus. Mesajul vrea doar ca dumneavoastră să faceți ceva. De aceea un antivirus ajută doar în mică măsură, în schimb vă ajută să cunoașteți trucurile.
Ingredientele obișnuite
Aproape orice mesaj de phishing folosește unul sau mai multe dintre aceste mijloace:
- Graba: "în 24 de ore", "chiar astăzi", "ultimul memento". Cine se grăbește verifică mai puțin.
- Amenințarea: căsuța poștală vă va fi închisă, domeniul vă expiră, aveți o plată restantă, coletul se întoarce la expeditor.
- Recompensa sau curiozitatea: o rambursare, un document partajat, un mesaj vocal.
- Un buton sau un link către o pagină care arată ca a băncii, a furnizorului sau a webmailului dumneavoastră.
- Un expeditor sau un domeniu aproape corect.
- O adresă de răspuns diferită, astfel încât răspunsul dumneavoastră să ajungă la escroc.
Un mesaj care vă grăbește și conține și un link către o pagină de autentificare merită întotdeauna o a doua privire, chiar dacă arată îngrijit. Phishingul bine făcut nu mai are greșeli de limbă.
Textul linkului și linkul real
Într-un mesaj, textul pe care îl vedeți și adresa la care duce linkul sunt două lucruri diferite. În sursa unui mesaj arată așa:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.ro
</a>
Vedeți https://webmail.weboke.ro, dar ajungeți la o cu totul altă adresă. Pe un computer verificați astfel: indicați linkul sau butonul cu mouse-ul, fără să dați clic. În partea de jos a ferestrei browserului apare adresa reală. Pe un telefon sau o tabletă țineți apăsat lung pe link; apare un meniu cu adresa deasupra. Nu alegeți apoi deschiderea linkului.
Citirea unei adrese web
Adresa reală trebuie să o puteți și citi corect. Uitați-vă la porțiunea dintre https:// și prima bară oblică ce urmează. Citiți-o de la dreapta la stânga: extensia (.nl, .com, .example) și cuvântul dinaintea ei formează împreună numele de domeniu. Aceasta este partea care contează.
https://webmail.weboke.ro/: numele de domeniu este weboke.nl. Partea webmail din fața lui îl transformă într-un subdomeniu; acesta poate fi creat doar de proprietarul weboke.nl.https://login.weboke.nl.account-check.example/inloggen: numele de domeniu este account-check.example. Tot ce se află înainte ("login.weboke.nl") este un subdomeniu ales chiar de atacator. Acesta este cel mai cunoscut truc.https://weboke-beveiliging.example/: un domeniu sosie (lookalike). Conține un nume cunoscut, dar este un alt domeniu, pe care îl poate înregistra oricine.https://www.example.com@account-check.example/: tot ce se află înainte de @ este ignorat; ajungeți la account-check.example.
Există și domenii care folosesc trucuri cu litere: cifra 0 în loc de litera o, rn în loc de m sau litere dintr-un alt alfabet care arată la fel. Dacă nu vedeți o astfel de diferență cu ochiul liber, vă ajută un manager de parole: acesta completează parola doar pe domeniul real (lecția 1.3).
Expeditorul și Răspunde la
În lecția 2.2 ați văzut că numele afișat nu dovedește nimic și că Răspunde la poate avea o adresă proprie. În phishing, cele două apar adesea împreună. Mesajul pretinde că vine de la "WebOké Support", adresa este support@weboke-beveiliging.example, iar Răspunde la indică o adresă de e-mail gratuită. Sau mesajul vine de la adresa reală a directorului dumneavoastră, dar Răspunde la indică un alt domeniu. Acest ultim caz apare des la frauda de tip CEO: o "plată urgentă" pe care directorul ar cere-o chiar din timpul unei ședințe.
Webmailul vă ajută puțin. Dacă adresa expeditorului conține caractere care seamănă cu literele obișnuite, dar nu sunt, webmailul afișează deasupra mesajului un avertisment că mesajul conține adrese de e-mail care s-ar putea să nu fie de încredere. Dacă vedeți acest avertisment, tratați mesajul ca suspect. Dacă nu îl vedeți, asta nu înseamnă nimic: majoritatea mesajelor de phishing folosesc pur și simplu un alt domeniu.
Și rețineți din lecția 2.2: un mesaj care trece fără probleme de SPF, DKIM și DMARC poate fi totuși phishing. În acest caz, atacatorul își folosește propriul domeniu, real.
Ce faceți cu un mesaj suspect
- Nu dați clic, nu răspundeți, nu deschideți atașamente. Nici măcar "doar ca să vedeți".
- Accesați singuri site-ul. Este vorba în mesaj de banca dumneavoastră, de furnizor sau de un colet? Deschideți site-ul sau aplicația așa cum o faceți de obicei, dintr-un marcaj sau tastând singuri adresa. Dacă acolo nu apare nimic, mesajul a fost fals.
- Dacă aveți dubii, sunați, la un număr pe care îl aveați deja, nu la un număr din mesaj.
- Raportați mesajul. În webmailul WebOké, cu Raportează spam: mesajul ajunge la echipa antispam WebOké și în dosarul dumneavoastră Spam. Dacă mesajul se referă la banca dumneavoastră, trimiteți-l prin redirecționare și la adresa de raportare a băncii respective. Puteți raporta phishingul și poliției și autorității naționale de securitate cibernetică.
- Avertizați-vă colegii dacă mesajul a ajuns la mai multe persoane din organizația dumneavoastră.
Ați dat totuși clic sau v-ați autentificat?
Se poate întâmpla oricui. Reacția rapidă face cea mai mare diferență.
- Schimbați imediat parola, de pe un dispozitiv în care aveți încredere, și oriunde altundeva ați folosit aceeași parolă.
- Activați verificarea în doi pași (lecția 8.1).
- Verificați căsuța poștală pentru urme. Atacatorii care pătrund într-o căsuță poștală creează adesea un filtru care redirecționează sau ascunde mesajele, ori modifică Răspunde la în identitatea dumneavoastră. Verificați la Setări personale > Filtre, Setări personale > Identităţi și la Mesaj de absență dacă există ceva ce nu ați creat dumneavoastră.
- Ați introdus date de plată? Sunați imediat la bancă.
- Căsuța dumneavoastră poștală trimite brusc spam? Anunțați furnizorul.
În practică: cum funcționează în webmail
În webmail indicați un link cu mouse-ul pentru a vedea adresa reală în partea de jos a browserului. Cu Detalii vedeți adresa expeditorului, iar în fereastra de compunere vedeți unde ajunge un răspuns. Butonul Raportează spam se află deasupra mesajului.
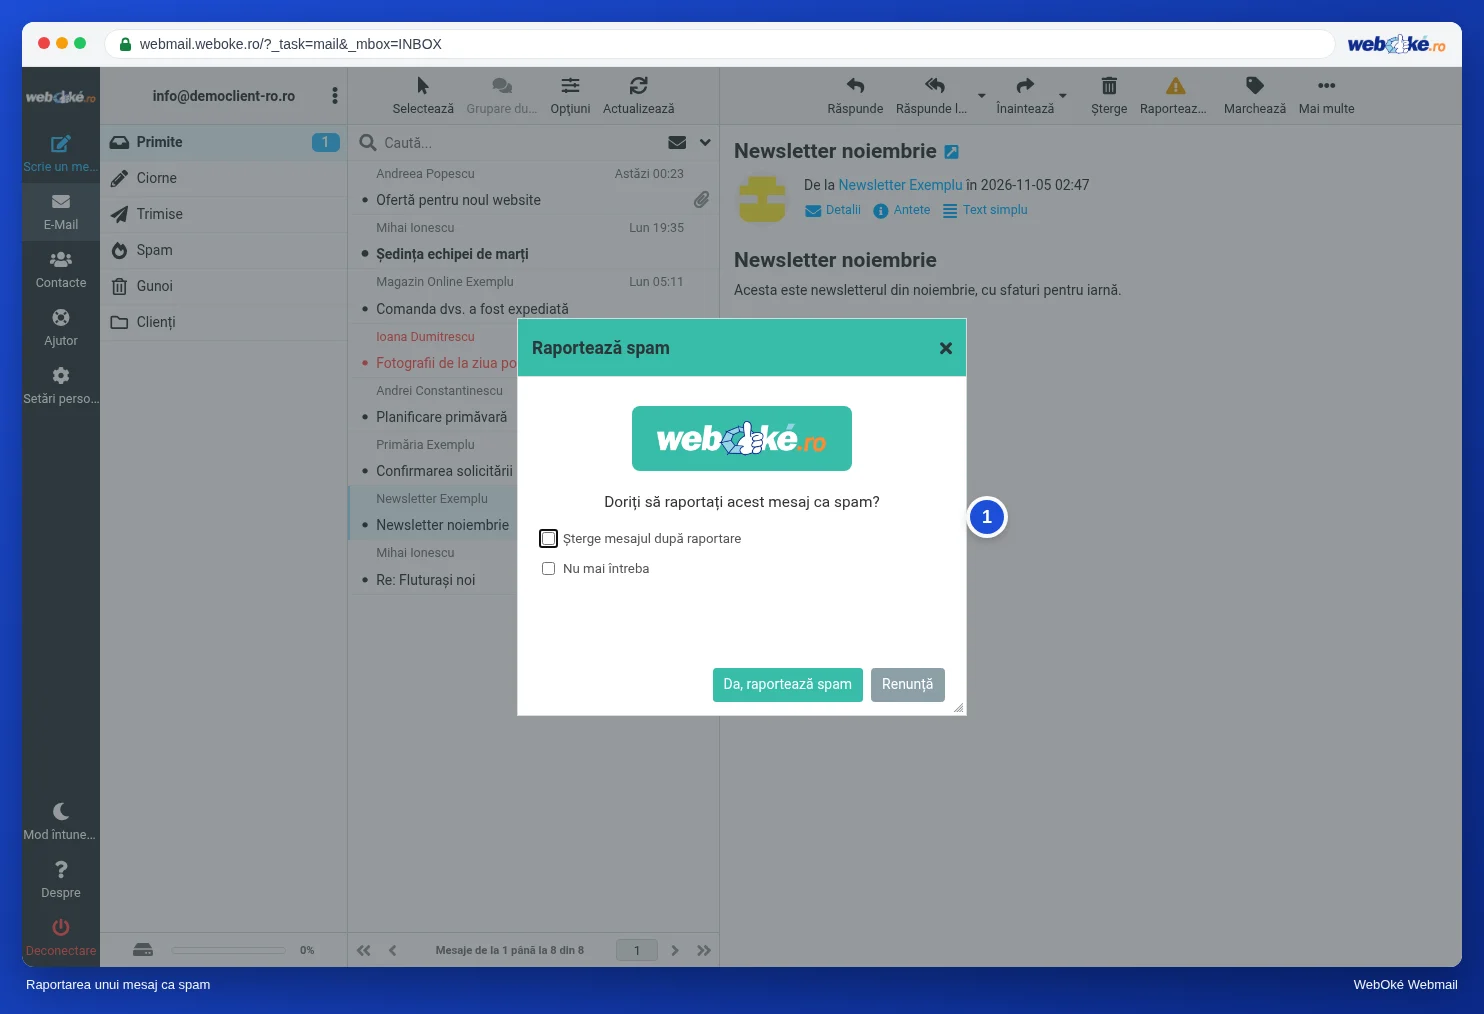
În imagine vedeți fereastra care apare când dați clic pe Raportează spam. Ghidul Roundcube o descrie la Raportarea spamului cu Raportează spam. În alte servicii de webmail, precum Gmail sau Outlook.com, funcționează asemănător: acolo butonul se numește, de exemplu, Raportați phishing sau Raportați.
Rezumat
- Phishingul folosește graba, amenințarea, un link către o pagină falsă și un expeditor aproape corect.
- Textul linkului și linkul real diferă: indicați cu mouse-ul sau țineți apăsat lung pe telefon.
- Citiți numele de domeniu de la dreapta la stânga; tot ce se află înainte este ales chiar de proprietarul acelui domeniu.
- Răspunde la către un alt domeniu și avertismentul despre adresele suspecte sunt semnale; o verificare DMARC reușită nu dovedește nimic despre încredere.
- Nu dați clic, accesați singuri site-ul, raportați; dacă ați dat totuși clic: schimbați parola și verificați filtrele și identitățile.
Test (quiz)
Exercițiu
Exercițiul A2.4: Analizarea unui mesaj suspect. Materialul phishing-1.eml se află sub acest exercițiu. Deschideți-l ca text (de exemplu în Notepad sau TextEdit, nu în programul de e-mail) și căutați anteturile From și Reply-To, precum și adresa din spatele butonului din conținut (href). Completați: domeniul real al expeditorului, domeniul la care duce cu adevărat butonul, domeniul din Răspunde la, și alegeți dacă aveți încredere în mesaj. Programul compară răspunsurile dumneavoastră cu cheia de răspunsuri și arată pentru fiecare întrebare unde ați fi putut găsi informația în fișier.
Lecturi suplimentare
Acolo unde sunt descriși pași în webmail, aceștia se aplică webmailului WebOké; în alte servicii de webmail funcționează asemănător.
- Roundcube Webmail 11.2: Raportarea spamului cu butonul Raportează spam
- Este acest e-mail cu adevărat de la WebOké? Cum recunoașteți phishingul și cum folosiți codul promoțional
- Recunoașterea phishing-ului: cum citiți un link și un expeditor
- Cutia poștală a fost compromisă sau se trimite spam de la adresa dumneavoastră: iată cum faceți curățenie
- Curs gratuit Siguranță online pentru antreprenori 1.2: Phishing, frauda directorului executiv (CEO fraud) și frauda cu facturi
- Curs gratuit Siguranță online pentru antreprenori 3.2: Citirea domeniilor și a linkurilor
- Curs gratuit Siguranță online pentru antreprenori 3.5: Ați dat clic: ce faceți acum?