
Partea 2 · 2.4
ERR_SSL și alte erori de certificat în browser
Browserul dvs. afișează, în locul site-ului, un mesaj despre conexiunea securizată? Înseamnă că https nu funcționează corect pentru această adresă. La WebOké, fiecare domeniu primește un certificat Let's Encrypt gratuit, care se reînnoiește automat, dar numai dacă domeniul dvs. este îndreptat către serverul nostru.
Cum arată mesajul
| Mesajul din browser | Ce înseamnă de obicei? |
|---|---|
| NET::ERR_CERT_COMMON_NAME_INVALID sau un certificat emis pe numele serverului (de exemplu linux2023.webawere.nl) | Numele pe care îl accesați nu figurează în certificat. De exemplu www, un subdomeniu sau un domeniu pointer fără certificat propriu. |
| NET::ERR_CERT_DATE_INVALID, certificat expirat | Certificatul nu a fost reînnoit la timp, deoarece Let's Encrypt nu a putut verifica domeniul dvs. |
| ERR_SSL_PROTOCOL_ERROR sau alt mesaj care conține ERR_SSL | Pentru această adresă nu se poate stabili o conexiune securizată corectă. Adesea pentru că încă nu există un certificat pentru acest nume sau pentru că domeniul este îndreptat către alt server. |
| Nesigur, deși certificatul funcționează | Conținut mixt (mixed content): pagina încă încarcă unele elemente prin http://. Consultați Lipsește lacătul sau apare „Nesigur”: rezolvarea conținutului mixt. |
Cauzele în cazul nostru
- Domeniul dvs. nu este (încă) îndreptat către noi, de exemplu imediat după un transfer. Verificați și înregistrarea AAAA (IPv6): dacă aceasta indică încă un alt server, verificarea eșuează.
- Folosiți proxy-ul Cloudflare (norișorul portocaliu).
- Există o înregistrare CAA care nu include letsencrypt.org.
- O regulă din .htaccess, un plugin sau un director protejat blochează directorul /.well-known/acme-challenge/.
- Ați încărcat cândva un certificat propriu, care acum a expirat.
Cum rezolvați problema
- Verificați cu Sănătatea domeniului dacă domeniul dvs. este îndreptat către noi.
- Deschideți în DirectAdmin SSL/TLS Certificates. Uitați-vă în partea de jos, la Failed HTTP checks, pentru ce nume eșuează verificarea.
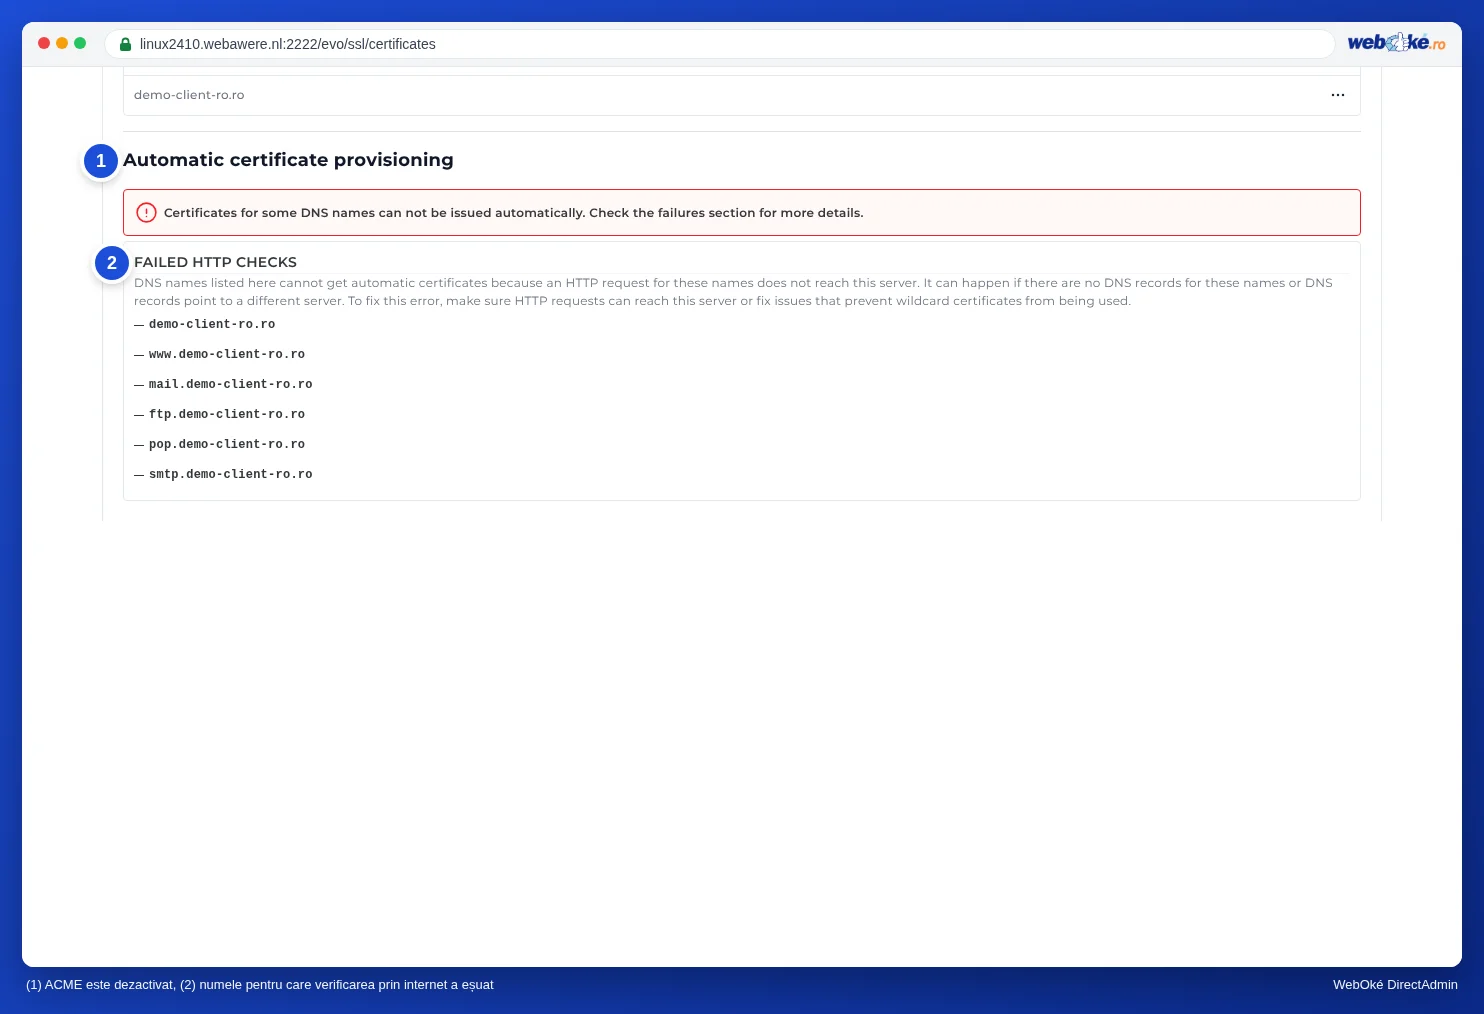
(1) ACME este dezactivat, (2) numele pentru care verificarea eșuează - Remediați cauza: corectați DNS-ul sau înregistrarea AAAA, dezactivați temporar proxy-ul Cloudflare, completați înregistrarea CAA sau eliminați blocarea directorului .well-known.
- Apoi, la Automatic certificate provisioning, faceți clic pe Provision now. Nu faceți clic în mod repetat: după multe încercări eșuate, Let's Encrypt blochează domeniul dvs. pentru o perioadă cuprinsă între o oră și o zi.
- Redirecționarea către https este activă, deși încă nu există un certificat? Dezactivați-o până atunci.
Atenție: Browserul dvs. afișează o eroare de certificat fără un buton care să vă permită totuși să continuați? Înseamnă că browserul a memorat HSTS pentru site-ul dvs. Acest mesaj nu poate fi ocolit: asigurați mai întâi un certificat funcțional.
Când ne contactați?
Domeniul dvs. este îndreptat către noi, la Failed HTTP checks nu apare nimic, iar mesajul persistă? Atunci contactați-ne.
Întrebați mai întâi asistentul AI din Contul meu WebOké sau creați un tichet prin Centrul de suport și apoi Trimiteți un tichet. Includeți:
- numele domeniului dvs.
- o captură de ecran a mesajului din browser
- ce apare la Failed HTTP checks
Nu trimiteți niciodată parola dvs.
Explicații detaliate: Activarea și reînnoirea certificatului SSL și rezolvarea problemelor și Let's Encrypt nu funcționează: cauze și soluții.