
Modulul 7 · 7.3
Sănătatea tehnică a domeniului dumneavoastră
Modulul 7: Securitatea și buna funcționare a domeniului · Timp de citire: 8 minute
Obiectivul lecției: După această lecție veți putea verifica dacă serverele de nume, DNSSEC și redirecționarea domeniului dumneavoastră sunt în regulă și veți ști cum să le urmăriți permanent.
Noțiuni cheie: serverele de nume la registry, zonă, servere de nume expirate, lanțul DNSSEC, numele simplu și www, Sănătatea domeniului, monitorizare
Înregistrat corect nu înseamnă încă funcțional
Modulele anterioare au tratat înregistrarea: cine este titularul, dacă numele este reînnoit, dacă este în siguranță. Însă un domeniu înregistrat și plătit corect poate totuși să nu funcționeze. În acest caz, problema se află în partea tehnică din jurul lui.
Această lecție trece prin cele patru puncte care țin de nume în sine: serverele de nume la registry, serverele de nume propriu-zise, DNSSEC și redirecționarea către site-ul dumneavoastră. Cursul DNS intră mult mai în detaliu. Aici vedeți mai ales ce trebuie să verificați în calitate de titular și unde puteți citi mai multe.
Serverele de nume la registry și zona
La registry, domeniul dumneavoastră are o listă de servere de nume. Aceasta este adresa la care restul internetului merge pentru a interoga înregistrările dumneavoastră. Pe aceste servere de nume se află zona: înregistrările propriu-zise, cum ar fi înregistrarea A a site-ului dumneavoastră și înregistrarea MX pentru e-mail.
Cele două trebuie să corespundă. Dacă la registry figurează serverele de nume ale furnizorului A, dar dumneavoastră ați completat înregistrările la furnizorul B, nimeni nu vede acele înregistrări. Acest lucru se întâmplă des după un transfer sau după rezilierea unui pachet de găzduire. Cum se modifică serverele de nume citiți în cursul DNS, lecția 2.3: https://www.weboke.ro/dns-cursus/nameservers-wijzigen-en-glue-records
Două reguli care se aplică aproape peste tot: aveți nevoie de cel puțin două servere de nume și toate trebuie să răspundă pentru domeniul dumneavoastră. Un server de nume care nu (mai) răspunde face domeniul dumneavoastră lent sau inaccesibil.
Serverele de nume sunt și ele nume de domeniu
Un server de nume se numește, de exemplu, ns1.provider.example. Acesta este la rândul lui un nume sub un domeniu, cu propriul titular și propria dată de expirare. Dacă furnizorul din spatele acestor servere de nume își încetează activitatea sau dacă domeniul sub care se află expiră, se oprește și domeniul dumneavoastră. În cel mai rău caz, altcineva înregistrează acel domeniu și decide astfel ce răspunsuri dă domeniul dumneavoastră.
De aceea, verificați din când în când:
- dacă serverele dumneavoastră de nume aparțin unui furnizor la care sunteți încă client;
- dacă, după rezilierea unui pachet sau serviciu, nu mai folosiți servere de nume ale vechiului furnizor;
- dacă propriile servere de nume (dacă le aveți) se află sub un domeniu pe care îl supravegheați bine.
DNSSEC pe scurt
Cu DNSSEC, răspunsurile serverelor dumneavoastră de nume sunt semnate. Registrarul dumneavoastră plasează un DS-record la registry: o amprentă a cheii dumneavoastră. Astfel, oricine poate verifica dacă un răspuns provine cu adevărat de la serverele dumneavoastră de nume. Acesta se numește lanțul: registry-ul indică cheia dumneavoastră, iar cheia dumneavoastră semnează înregistrările.
Acest lanț trebuie să fie corect. Dacă DS-record-ul de la registry nu mai corespunde cheilor de pe serverele dumneavoastră de nume, resolverele care verifică DNSSEC vă resping răspunsurile. Pentru o mare parte dintre vizitatori, domeniul dumneavoastră nu mai funcționează deloc. Acest lucru se întâmplă mai ales după transferul domeniului sau al DNS-ului (lecția 6.2) și la o schimbare de chei. Un lanț defect este deci mai rău decât lipsa DNSSEC.
Cum funcționează exact lanțul și cum îl verificați găsiți în cursul DNS, lecția 8.1: https://www.weboke.ro/dns-cursus/dnssec-in-gewone-taal
Numele simplu și www
Ultimul punct este cel mai vizibil: ajunge un vizitator pe site-ul dumneavoastră atât prin numele simplu (fără www), cât și prin www? Ambele au nevoie de propria înregistrare. Dacă una lipsește, site-ul nu funcționează pentru o parte dintre vizitatori, chiar dacă în rest totul este în regulă. În cursul DNS citiți cum să rezolvați acest lucru corect.
O singură verificare sau monitorizare continuă
Puteți verifica toate acestea singur cu instrumente online. Ce instrument folosiți pentru fiecare întrebare găsiți în cursul DNS, lecția 8.3: https://www.weboke.ro/dns-cursus/online-dns-tools
Dacă doriți să verificați întregul domeniu de sus până jos, inclusiv e-mailul, folosiți lista de verificare din lecția 8.5: https://www.weboke.ro/dns-cursus/checklist-voor-je-eigen-domein
O verificare unică este utilă, dar problemele apar tocmai mai târziu: un serviciu reziliat, o schimbare de chei uitată, un server de nume care se oprește. De aceea, lăsați domeniul dumneavoastră să fie și monitorizat. Un serviciu de monitorizare verifică regulat dacă domeniul și site-ul dumneavoastră funcționează și vă avertizează când se schimbă ceva.
În practică: cum funcționează la WebOké
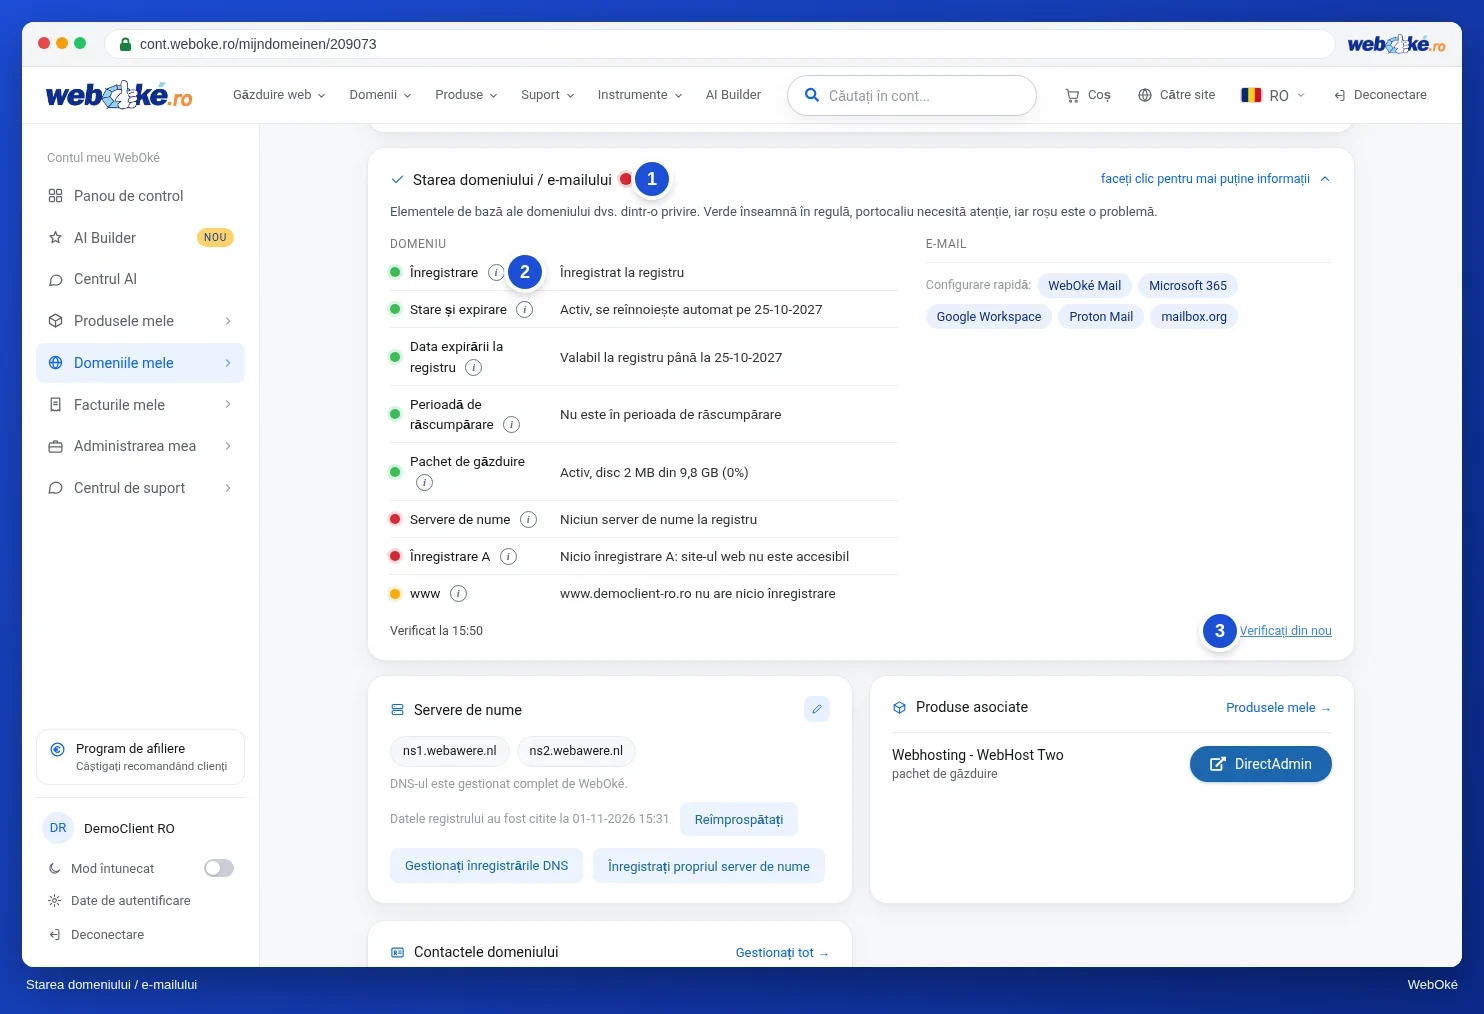
Pe pagina domeniului din Contul meu WebOké se află cardul Sănătatea domeniului / e-mailului. Pentru fiecare verificare vedeți un punct verde, portocaliu sau roșu, cu explicații și, acolo unde este posibil, un buton de remediere. Pentru orice domeniu, chiar dacă nu este la WebOké, puteți face aceeași verificare fără cont la https://www.weboke.ro/domein-gezondheid. La alți registrari și în instrumente online separate găsiți verificări similare.

Rezumat
- Serverele de nume de la registry trebuie să indice locul unde se află efectiv zona dumneavoastră și să răspundă toate.
- Serverele de nume sunt și ele nume de domeniu: dacă furnizorul își încetează activitatea sau acel domeniu expiră, se oprește și domeniul dumneavoastră.
- Un lanț DNSSEC defect este mai rău decât lipsa DNSSEC; fiți atent mai ales după un transfer.
- Atât numele simplu, cât și www trebuie să ducă la site-ul dumneavoastră.
- O singură verificare nu este suficientă: lăsați domeniul dumneavoastră să fie monitorizat.
Test (quiz)
Exercițiu
Exercițiul A7.3: Sănătatea domeniului. Introduceți propriul nume de domeniu (câmpul domein). Numele de exemplu, precum example.com, sunt respinse. Programul face aceleași verificări ca Sănătatea domeniului, pentru patru componente: serverele de nume, DNSSEC, înregistrarea A a numelui simplu și www.
Roșu înseamnă o eroare pe care trebuie să o remediați, de exemplu un server de nume care nu răspunde sau un lanț DNSSEC incorect. Portocaliu este un avertisment sau o recomandare. Verde înseamnă că totul este în regulă. Ați trecut exercițiul când nu mai apare niciun roșu. Dacă primiți roșu, citiți explicația aferentă, remediați problema la furnizorul unde se află DNS-ul dumneavoastră și încercați din nou.
Lecturi suplimentare
- Manual WebOké 5.17: Starea domeniului și a e-mailului: verificare și remediere
- Manual WebOké 14.1: Starea domeniului (și fără cont)
- Site-ul sau e-mailul nu funcționează după un transfer sau o modificare DNS: verificați domeniul dumneavoastră
- Monitorizarea site-ului dumneavoastră: disponibilitate, certificat și domeniu
- Curs gratuit de DNS 8.1: DNSSEC pe înțelesul tuturor