
Modulul 4 · 4.2
Confidențialitatea: ce este public și ce nu
Modulul 4: WHOIS, RDAP și confidențialitatea · Timp de citire: 9 minute
Obiectivul lecției: După această lecție veți putea explica, pentru fiecare extensie, ce date ale unui titular sunt publice după GDPR și NIS2 și cum poate solicita datele ascunse o persoană cu un interes legitim.
Noțiuni cheie: GDPR, ascunderea datelor cu caracter personal, persoană juridică și persoană fizică, confidențialitate WHOIS, serviciu proxy, solicitanți legitimi, contact prin formular
De la totul public la date ascunse
Înainte, oricine putea citi în WHOIS numele, adresa, numărul de telefon și adresa de e-mail ale oricărui titular. Era util pentru cine voia să contacteze un titular, dar și pentru spammeri și escroci. De la intrarea în vigoare a GDPR (legislația europeană privind confidențialitatea, mai 2018), lucrurile s-au schimbat. De atunci, datele cu caracter personal ale titularilor sunt în mare parte ascunse.
Regula de bază este aceeași la aproape toate registry-urile:
- Datele unei persoane fizice (un om, de exemplu o persoană particulară) sunt în mare parte ascunse.
- Datele unei persoane juridice (o societate, o fundație, o asociație sau altă organizație) nu sunt date cu caracter personal și sunt, în principiu, publice.
NIS2 a consacrat această a doua regulă: registry-urile și registrarii trebuie să publice datele care nu sunt date cu caracter personal (lecția 3.3). Dacă sunteți o organizație, numele dumneavoastră apare, așadar, în datele publice. Acesta este și scopul: cine vizitează un site trebuie să poată vedea ce organizație se află în spatele lui.
Ce vedeți pentru fiecare extensie
Detaliile diferă de la un registry la altul. Iată situația (noiembrie 2026):
| Extensie | Persoană particulară | Organizație |
|---|---|---|
| .nl (SIDN) | Fără nume; în RDAP "REDACTED FOR PRIVACY" | Numele organizației |
| .de (DENIC) | Nimic public | Datele organizației |
| .eu (EURid) | Doar adresa de e-mail și limba preferată | Nume, localitate, regiune și țară |
| .be (DNS Belgium) | Implicit nimic | Nume, adresă și e-mail (fără numele unei persoane sau telefon) |
| .com și alte gTLD-uri | Pot fi ascunse (obligatoriu acolo unde legislația privind confidențialitatea o cere); țara apare întotdeauna | Depinde de registrar |
Câteva lucruri sunt de remarcat:
- La .nl vedeți totuși în Whois adresa de e-mail a contactului administrativ. Aceasta servește pentru a-i putea scrie titularului. Dacă acolo figurează adresa dumneavoastră personală, ea este, așadar, vizibilă. Sunt publice și registrarul, resellerul, contactul tehnic, starea, serverele de nume și datele calendaristice.
- La .eu adresa de e-mail a unei persoane particulare este vizibilă. Folosiți acolo o adresă pe care nu vă deranjează să o faceți publică.
- La .be titularul poate alege, prin registrarul său, să afișeze mai multe date.
- La gTLD-uri, dacă adresa de e-mail a titularului este ascunsă, trebuie să existe o adresă de redirecționare sau un formular web prin care titularul să poată fi totuși contactat.
Confidențialitatea WHOIS și serviciile proxy
Mulți registrari oferă confidențialitate WHOIS: un serviciu care ascunde datele dumneavoastră de contact în WHOIS-ul public. La gTLD-uri există și servicii proxy: în datele publice apare atunci un intermediar în locul dumneavoastră.
Atenție:
- La .nl și .eu titularul nu poate fi un serviciu de confidențialitate sau un serviciu proxy. Domeniul trebuie să fie pe numele titularului real. Ascunderea datelor o asigură acolo chiar registry-ul, conform tabelului de mai sus.
- Confidențialitatea WHOIS nu este disponibilă pentru orice extensie și, la multe extensii naționale, nici nu este necesară, deoarece registry-ul ascunde deja datele persoanelor particulare.
- Pentru o organizație, ascunderea datelor are puțin sens: numele unei societăți nu este o dată cu caracter personal. Dacă, în calitate de organizație, nu doriți să afișați numele angajaților, folosiți adrese generale pentru contact (lecția 3.3).
Cine poate vedea datele ascunse?
Ascuns nu înseamnă secret. Cine are un interes legitim poate solicita datele. Gândiți-vă la poliție și la alte autorități competente, dar și la cineva care deține o marcă și vrea să acționeze împotriva unui nume care seamănă cu aceasta. Câteva exemple:
- DENIC furnizează datele persoanelor particulare doar celor care demonstrează în mod plauzibil un interes justificat sau celor față de care DENIC are o obligație legală.
- NIS2 obligă registry-urile și registrarii să răspundă rapid la cererile legitime și motivate, în orice caz în termen de 72 de ore.
- La gTLD-uri, contactul cu un titular ale cărui date sunt ascunse se face prin adresa de redirecționare sau prin formularul web al registrarului.
Doriți să contactați un titular, de exemplu pentru că vreți să-i cumpărați numele sau pentru că site-ul său folosește marca dumneavoastră? Folosiți atunci posibilitatea de contact indicată în WHOIS sau RDAP. Dacă nu reușiți astfel, puteți depune o cerere, bine motivată, prin registry sau prin registrar. În cazul unui conflict privind o marcă, acesta este momentul să consultați un jurist (lecția 7.2).
Ce înseamnă acest lucru pentru dumneavoastră
Porniți de la ideea că tot ce completați la un domeniu poate deveni vizibil pentru cineva. Registry-ul și registrarul dumneavoastră văd toate datele dumneavoastră, la fel și solicitanții legitimi. Acesta nu este un motiv să completați date incorecte: acest lucru nu este permis și riscați să vă pierdeți numele (lecția 3.3). Este însă un motiv să alegeți în cunoștință de cauză:
- Ca organizație: o adresă de e-mail generală și un număr de telefon general pentru contact.
- Ca persoană particulară: o adresă de e-mail pe care doriți să o faceți publică, mai ales la .eu și la admin-c pentru .nl.
Verificați periodic ce informații despre domeniul dumneavoastră sunt publice. Astfel vedeți imediat și dacă datele mai sunt corecte.
În practică: cum funcționează la WebOké
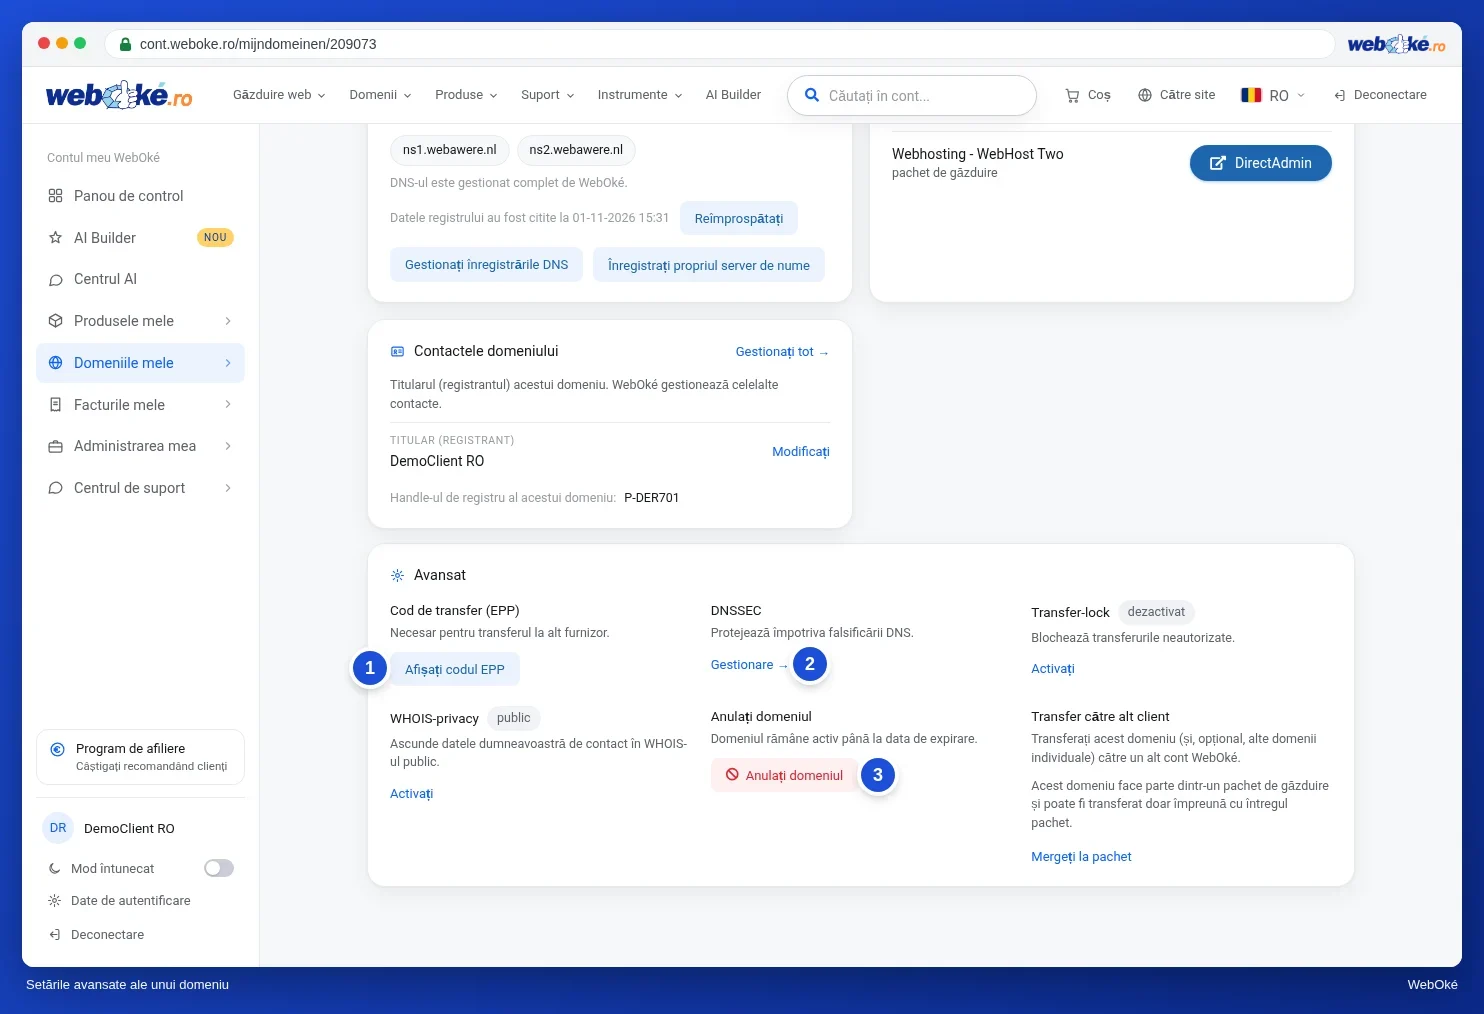
În Contul meu WebOké, pe cardul Avansat al paginii domeniului, găsiți opțiunea de confidențialitate WHOIS: "Ascunde datele dumneavoastră de contact în WHOIS-ul public." Aceasta nu este disponibilă pentru orice extensie. Ce informații despre un domeniu sunt publice puteți vedea cu căutarea WHOIS (https://www.weboke.ro/toondomein). La alți registrari funcționează similar: opțiunea de confidențialitate se află de obicei în setările domeniului, iar fiecare registrar are o funcție de căutare WHOIS.
Rezumat
- De la GDPR, datele persoanelor particulare sunt ascunse; datele organizațiilor sunt publice, iar NIS2 consacră acest lucru.
- Ce vedeți diferă în funcție de extensie: la .eu, de exemplu, adresa de e-mail a unei persoane particulare, la .nl adresa de e-mail a admin-c.
- La .nl și .eu un serviciu de confidențialitate sau un serviciu proxy nu poate figura ca titular.
- Cine are un interes legitim poate solicita datele ascunse; NIS2 cere un răspuns în termen de 72 de ore.
Test (quiz)
Exercițiu
Exercițiul D4.2: Ce informații despre dumneavoastră sunt publice? Căutați propriul domeniu (sau pe cel al organizației dumneavoastră) cu căutarea WHOIS (https://www.weboke.ro/toondomein). Dacă extensia dumneavoastră are RDAP, consultați și pagina RDAP a registry-ului (lecția 4.1). Notați ce poate vedea oricine despre dumneavoastră sau despre organizația dumneavoastră și decideți dacă situația este în regulă.
Bifați:
- Mi-am căutat domeniul în WHOIS și, dacă este posibil, în RDAP.
- Știu dacă sunt înregistrat ca persoană particulară sau ca organizație.
- Am verificat ce nume, adrese și adrese de e-mail sunt vizibile.
- Știu dacă există confidențialitate WHOIS pentru extensia mea și dacă am nevoie de ea.
Completați:
- Ce date despre titular și despre contacte sunt publice?
- Apare vreo dată personală pe care ați prefera să nu o faceți publică? Cum rezolvați acest lucru fără să completați date incorecte?
- Poate cineva care dorește să vă contacteze să facă acest lucru prin aceste date? Cum?
Exercițiul D4.2: Ce informații despre dumneavoastră sunt publice?
Acest exercițiu îl faceți singur; nimeni nu îl verifică. Bifați ce ați făcut și marcați exercițiul ca finalizat.
Descrie ce este vizibil în funcție de extensie (de ex. .nl: numele organizației da, numele persoanei fizice nu, dar adresa de e-mail a admin-c, registrarul, statusul, nameserverele și datele da; .eu persoană fizică: e-mail și limbă). Rezolvă o informație personală nedorită cu o adresă sau un număr general ori (unde este disponibil și permis) cu WHOIS privacy, niciodată cu date incorecte; știe că la .nl și .eu nu este permis un proxy ca titular. Menționează calea de contact: adresa de e-mail a admin-c, o adresă de redirecționare sau un formular web la gTLD-uri, ori o cerere cu interes legitim prin registry/registrar.
Bifele și notițele dumneavoastră rămân doar în acest browser; nu le trimitem nicăieri. Dacă sunteți autentificat, păstrăm în Cursurile mele doar faptul că ați finalizat exercițiul.
Lecturi suplimentare
- Manual WebOké 5.14: Protecția WHOIS
- Înregistrare anonimă a domeniului
- Manual WebOké 14.3: WHOIS, căutare IP și verificator SSL
- Explicații despre Whois (SIDN, în neerlandeză): https://www.sidn.nl/nl-domeinnaam/uitleg-whois